

Hier findest du alle Blogbeiträge thematisch sortiert. Wähle ein Schlagwort, um direkt zum entsprechenden Themenbereich zu springen. Wenn du lieber chronologisch stöbern möchtest, findest du alle Beiträge in der Sitemap.
AndroidAppleAuditAutonomieBrowserCloudDatenschutzDatensendeverhaltenDigitalpolitikDSGVOEncryptionFediverseFirewallGesundheitHackingHardeningiOSKIKuketz-BlogLinuxMessengerMicrosoftOfficeOpenWrtPasswortPentestPolitikRaspberryPiRechtSicherheitsmaßnahmeSurveillanceTDDDGTestberichtTorTrackingUnplugBigTechVulnerabilityWearableWordPress
Android

Pebble Time 2 im Alltag: Open Source, Gravel und eine Smartwatch ohne Cloud-Zwang

#UnplugBigTech: Mehr Kontrolle über Android und iOS – Teil 9

Garmin Venu 4 ohne Garmin Connect: Wie weit kommt man mit Gadgetbridge?

#UnplugBigTech: Von A nach B – ohne dass jemand mitfährt – Teil 8

Wie viel Verlass ist auf Malware-Scans für Android-Apps?

Android: Wohin funkt mein Smartphone?

#UnplugBigTech: WhatsApp verlassen, Signal einrichten – Teil 6

GrapheneOS: Android kindersicher einrichten – ohne Google Family Link

Google Family Link: Kindersicherung – getarnt als Google-Überwachungszentrale

Android-Spyware in 10 Schritten erkennen und entfernen

Fotos verwalten und teilen mit Nextcloud-Memories – Nextcloud Teil 7

Push-Benachrichtigungen für Android via UnifiedPush (NextPush) – Nextcloud Teil 6

MP3-Streaming unterwegs mit der Nextcloud-Music-App – Nextcloud Teil 5

Android: Entwickler-Verifizierung – weniger Offenheit, mehr Kontrolle

RSS-Feeds mit der Nextcloud News App – Nextcloud Teil 4

Virtuelle Nummern, Profi-Tools und Reise-SIM – Wegwerfnummern Teil 4
Das Portierungskarussell – Wegwerfnummern Teil 3
Die Prepaid-Klassiker – Wegwerfnummern Teil 2

Quizlet: Tracking, Werbung und gravierende Datenschutzprobleme – Schul-Apps Teil 5
Einleitung und Tipps – Wegwerfnummern Teil 1

Besser als Google? Bezahlsuchmaschinen im Test

Die große Messenger-Übersicht – kompakt, kritisch & direkt

Microsoft Teams: Unzulässige Datenübertragungen und mangelnde Transparenz – Schul-Apps Teil 4

ANTON: Datenschutzfreundlich und verantwortungsbewusst – Schul-Apps Teil 3

Moodle: Unterschätzte Risiken durch externe Verbindungen wie YouTube – Schul-Apps Teil 2

Untis Mobile: Datenschutzbedenken beim schulischen Einsatz – Schul-Apps Teil 1

Vanadium: Sichere und datenschutzfreundliche (Android-)Browser – Teil 6

Kommentar – Digitale Erpressung: Der unaufhaltsame Vormarsch des App-Zwangs

Android TV: NVIDIA Shield datenschutzfreundlich nutzen

Fennec und Mull: Sichere und datenschutzfreundliche (Android-)Browser – Teil 5

Tagesschau-App: Was Google über deine Lesegewohnheiten erfahren kann

ente: Datenschutzfreundliche Alternative zu Google und Apple Photos

Der große Online-Banking- und TAN-App-Test

Gadgetbridge: Huawei Watch Fit 3 datenschutzfreundlich nutzen – Teil 3

Gadgetbridge: Amazfit Balance datenschutzfreundlich nutzen – Teil 2

Gadgetbridge: Smartwatches/Fitness-Tracker datenschutzfreundlich nutzen – Teil 1
Mullvad-Browser: Sichere und datenschutzfreundliche Browser – Teil 4
LibreWolf und Tor-Browser: Sichere und datenschutzfreundliche Browser – Teil 3
Brave und Firefox: Sichere und datenschutzfreundliche Browser – Teil 2
Sichere und datenschutzfreundliche Browser: Meine Empfehlungen – Teil 1

In den Datenstrom eintauchen: Ein Werkzeugkasten für Analysten von Android-Apps

Messenger-Matrix: Übersicht / Vergleich der aktuellen Messenger
Android-Apps auf dem Seziertisch: Eine vertiefte Betrachtung
GrapheneOS: Der Goldstandard unter den Android-ROMs – Custom-ROMs Teil7

Google Firebase: Verlockend für Entwickler – Datengrab für Nutzer
/e/: Datenschutzfreundlich bedeutet nicht zwangsläufig sicher – Custom-ROMs Teil6
WhatsApp: Wie man seine Identität vor Meta/Facebook schützt – Teil2

WhatsApp: Wie sich Datenschutz/Privatsphäre verbessern lässt – Teil1

NFC: Datenschutzfreundlich Bezahlen mit dem Android-Phone
Klimaschutz mit Datenschutz? Der große Elektroauto-Ladeapp-Test

Datenschutzfreundliche Nutzung von Amazon Fire TV
SCHUFA: Bonify übermittelt ohne Einwilligung personenbeziehbare Daten an Facebook und Co.

MeinMagenta: Deutsche Telekom übermittelt ohne Einwilligung personenbeziehbare Daten an Facebook und Co.
Stiftung Warentest 07/2023: Test von Antiviren-Apps mit zweifelhaften Ergebnissen

Rhein-Main-Verkehrsverbund (RMV): Richtig wählen beim Consent-Banner – Deutschlandticket Teil7
DivestOS: Datenschutzfreundlich und erhöhte Sicherheit – Custom-ROMs Teil5

Verkehrsverbund Warnow (VVW): Der Teufel lauert im Detail – Deutschlandticket Teil6

Hamburger Verkehrsverbund (HVV): Absturzberichte ohne Einwilligung – Deutschlandticket Teil5

Verkehrsverbund Berlin-Brandenburg (VBB): Tracking ohne Einwilligung – Deutschlandticket Teil4

Verkehrsverbund Bremen/Niedersachen (VBN): Tracking ohne Einwilligung – Deutschlandticket Teil3

Verkehrsverbund Rhein-Ruhr (VRR): Tracking ohne Einwilligung – Deutschlandticket Teil2
Deutschlandticket-Apps: 49€ plus Datenweitergabe an Google und Co. – Deutschlandticket Teil1
LineageOS: Weder sicher noch datenschutzfreundlich – Custom-ROMs Teil4
iodéOS: Datenschutzfreundlich, aber Abstriche bei der Sicherheit – Custom-ROMs Teil3

AdAway: Werbe- und trackingfrei im Android-Universum
CalyxOS: De-Googled geht anders – Custom-ROMs Teil2
Android: GrapheneOS, CalyxOS und Co. unter der Lupe – Custom-ROMs Teil1

Android & Desktop: Kontakte und Kalender synchronisieren – DAVx⁵ | Thunderbird
Datenschutz und Sicherheit: Android vs. iOS – Teil2
Datenschutz und Sicherheit: Android vs. iOS – Teil1
Android-Apps auf dem Seziertisch: Was ist drin?
NetGuard: Datenverkehr von Android-Apps filtern – Privatsphäre schützen
Android & iOS: Sicheres Mobile-Banking am Smartphone
Trügerische Sicherheit: Virenscanner-Apps sind schlichtweg überflüssig

Für Anfänger/Bequeme: Werbung und Tracker unter iOS/Android systemweit verbannen

UniNow App: Rechtsprobleme beim Corona-Tracing
Datenschutzfreundliche und sichere WhatsApp-Alternativen
Android: Security-Checkliste für sichere App-Entwicklung
Wie Tracking in Apps die Sicherheit und den Datenschutz unnötig gefährdet

Syncthing: KeePass-Datenbank zwischen PC und Android synchronisieren – Passwörter Teil3
KeePassDX: Magikeyboard und AutoFill im Android-Alltag nutzen – Passwörter Teil2
KeePassXC: Auto-Type und Browser-Add-on im Alltag nutzen – Passwörter Teil1
GrapheneOS: Das Android für Sicherheits- und Datenschutzfreaks
Zoom: Analyse des Datensendeverhaltens der Android-App
Kurzanleitung: Jitsi-Meet-Videokonferenz per Browser oder App
GnuPG: E-Mail-Verschlüsselung unter Android – Nitrokey Teil4

Kommentar: Android-Smartphone kinder- und jugendfreundlich einrichten
Android-Systemeinstellungen & Google-Fallstricke – Take back control! Teil8

Shelter: Big-Brother-Apps isolieren – Take back control! Teil7

AdAway: Werbe- und Trackingblocker – Take back control! Teil6
F-Droid: Freie und quelloffene Apps – Take back control! Teil5
AFWall+: Digitaler Türvorsteher – Take back control! Teil4
Magisk: Bei der Macht von Root – Take back control! Teil3
LineageOS – Take back control! Teil2
Android ohne Google: Take back control! Teil1

Android: 5 Tipps für mehr Online-Privatsphäre und -Sicherheit

Blokada: Tracking und Werbung unter Android unterbinden
Umgang mit Daten im Privatleben – Datensouveränität Teil3

Tschüss Datenkrake: Ein Leben ohne Google

Gesundheits-App: Anforderungen an Sicherheit und Datenschutz
Android: TLS-Verifikation und Certificate-Pinning umgehen

Kommentar: Totalverbot von Smartphones an Schulen! Jetzt!

Messenger: Matrix – Das XMPP für Hobby-Admins?
Android: DNS-Server für mobiles Netz einstellen

mySugr: Auf Kritik folgt unangenehme Post vom Anwalt
Konfigurationsempfehlungen – Android unter Kontrolle Teil5
NetGuard Firewall – Android unter Kontrolle Teil4
AFWall+: Wie ich persönlich die Android-Firewall nutze
F-Droid und App-Alternativen – Android unter Kontrolle Teil3
Die Update-Problematik bei Android – Android unter Kontrolle Teil2

Your Phone Your Data (light) – Android unter Kontrolle Teil1

Android erlaubt Apps vollen Zugriff auf die Netzwerkaktivität

Messenger: Kriterien an Sicherheit und Datenschutz
Das Android Berechtigungsmodell: Ein perfides Konstrukt

Pokémon Go: Welcher Sammeltrieb wird hier eigentlich befriedigt?
Conversations: Sicherer Android Messenger
App Verbindungen mitschneiden auf Android und iOS

IceCat: Der bessere Firefox für Android?

NetGuard: Android Firewall ohne Root-Rechte
Google und Facebook IP-Adressen blockieren

Android: CM Security Update Schwachstelle

Pentest-Umgebung für Android Apps
Anwendungen und Dienste nach meinem »Geschmack«

CopperheadOS: Sicheres Open-Source Android!?

Orfox – Neuer Tor Browser für Android
Datenschutzfreundliche Apps und Dienste – Android ohne Google?! Teil7

Kommentar: WhatsApp und die Ende-zu-Ende Verschlüsselung
Tinfoil-SMS und cameoNet – Alternativen zu TextSecure!?
XPrivacy – Android ohne Google?! Teil6
Network Log – Android ohne Google?! Teil5
F-Droid und AFWall+ – Android ohne Google?! Teil4

CyanogenMod – Android ohne Google?! Teil3
IMSI-Catcher Erkennung für Android – AIMSICD
Grundstein legen – Android ohne Google?! Teil2

Your Phone Your Data – Android ohne Google?! Teil1
Telegram (Android, iOS): Endlich ein sicherer Messenger?
XPrivacy Android – Schutz gegen Datensammler

CyanogenMod Incognito Mode – Schutz gegen Schnüffel-Apps
Antivirus-Apps für Android – Sinnvoll oder nutzlos?
Android Berechtigungen – Alles oder nichts
OpenPDroid, PDroid 2.0 oder PDroid – Ja was denn nun?
Root Zertifikat importieren unter Android
PDroid 2.0 – Eine Alternative zu PDroid?

AFWall+ Die Alternative zu DroidWall
SRT AppGuard – Datenschutz für Android Teil5
DroidWall Android Firewall – Datenschutz für Android Teil4
PDroid Custom ROM Patch – Datenschutz für Android Teil3
PDroid vs. LBE Privacy Guard – Datenschutz für Android Teil2

aSpotCat – Datenschutz für Android Teil1

WhatsApp unsicher – Authentifizierungs-Lücke
mitmproxy – App Verkehr mitschneiden
Apple
VeraCrypt: Daten auf USB-Stick sicher verschlüsseln
Anwendungen und Dienste nach meinem »Geschmack«
Perfect Forward Secrecy mit Apple Mail?

Automatische Online-Backups mit duplicity auf Mac OS X
Audit
Wie viel Verlass ist auf Malware-Scans für Android-Apps?
Android: Wohin funkt mein Smartphone?
Android-Spyware in 10 Schritten erkennen und entfernen
In den Datenstrom eintauchen: Ein Werkzeugkasten für Analysten von Android-Apps
Android-Apps auf dem Seziertisch: Eine vertiefte Betrachtung
Zero Trust: Vertraue niemandem – Mein digitaler Schutzschild Teil 2
Brave: Datensendeverhalten Android-App – Browser-Check Teil23
Booking.com: Datenschutzrechtliche Bruchlandung mit Ansage – App-Check Teil4
Mullvad Browser: Datensendeverhalten Desktop-Version – Browser-Check Teil22
Android: GrapheneOS, CalyxOS und Co. unter der Lupe – Custom-ROMs Teil1
eBay Kleinanzeigen: Datenschutz: Was letzte Preis? – App-Check Teil3
Post & DHL: Datenschutz unbekannt verzogen – App-Check Teil2

Zensus 2022: Wie das Statistische Bundesamt Vertrauen verspielt
Android-Apps auf dem Seziertisch: Was ist drin?
DB Navigator: Datenschutz fällt heute aus – App-Check Teil1

Spiderfoot: OSINT-Tool (Open Source Intelligence) zur Analyse und Aufklärung
Google Chrome: Datensendeverhalten Desktop-Version – Browser-Check Teil21
Mozilla Firefox: Datensendeverhalten Desktop-Version – Browser-Check Teil20

Safari: Datensendeverhalten iOS-App – Browser-Check Teil19

iCab Mobile: Datensendeverhalten iOS-App – Browser-Check Teil18
UC Browser: Datensendeverhalten Android-App – Browser-Check Teil17
Waterfox: Datensendeverhalten Desktop-Version – Browser-Check Teil16
Firefox Klar (Focus): Datensendeverhalten Android-App – Browser-Check Teil15

FOSS Browser: Datensendeverhalten Android-App – Browser-Check Teil14
Opera: Datensendeverhalten Desktop-Version – Browser-Check Teil13
DuckDuckGo Privacy Browser: Datensendeverhalten Android-App – Browser-Check Teil12

Privacy Browser: Datensendeverhalten Android-App – Browser-Check Teil11
SRWare Iron: Datensendeverhalten Desktop-Version – Browser-Check Teil10

Pale Moon: Datensendeverhalten Desktop-Version – Browser-Check Teil9

LibreWolf: Datensendeverhalten Desktop-Version – Browser-Check Teil8

Iridium Browser: Datensendeverhalten Desktop-Version – Browser-Check Teil7
Firefox: Datensendeverhalten Android-App (F-Droid-Version) – Browser-Check Teil6

Vivaldi: Datensendeverhalten Desktop-Version – Browser-Check Teil5
Microsoft Edge: Datensendeverhalten Desktop-Version – Browser-Check Teil4

Bromite: Datensendeverhalten Android-App – Browser-Check Teil3
Ungoogled Chromium: Datensendeverhalten Desktop-Version – Browser-Check Teil2
Brave: Datensendeverhalten Desktop-Version – Browser-Check Teil1
Android: Security-Checkliste für sichere App-Entwicklung
Airgeddon: Wie WLANs gehackt werden und wie man sich davor schützt
nmap: Systeme auf offene Ports scannen
Online-Scanner: Tools für Sicherheit und Datenschutz
WOT-Addon: Wie ein Browser-Addon seine Nutzer ausspäht
HTTP Security Header prüfen
Logfile Analyse – Den Bots auf der Spur
skipfish: Identifizierung von Schwachstellen bei Webanwendungen
Windows sicher betreiben • Secunia PSI hilft!
Webseiten-Audit mit w3af
Autonomie

DNS-Hosting zu deSEC umziehen – inklusive DNSSEC
Garmin Venu 4 ohne Garmin Connect: Wie weit kommt man mit Gadgetbridge?

#UnplugBigTech: Eigene Nextcloud statt Google Drive & Co. – Teil 5

#UnplugBigTech: E-Mail ohne Werbe-Ökosystem – Teil 4
GrapheneOS: Android kindersicher einrichten – ohne Google Family Link

Das Toleranzproblem der Tech-Szene: Menschen mitnehmen statt belehren

Computerchips: Lebensader der Digitalen Souveränität

#UnplugBigTech: Dein Fahrplan für ein freieres digitales Leben – Teil 1

Digitaler Nachlass: Grundlagen & praxistaugliche Umsetzung
Android: Entwickler-Verifizierung – weniger Offenheit, mehr Kontrolle

Rant: KI überall – und keiner hat gefragt

#UnplugTrump: Mach dich digital unabhängig von Trump und Big Tech
#UnplugTrump: Free Yourself Digitally from Trump and Big Tech

Datenschutz als Ware: Wie Einkaufs-Apps unser Verhalten und unsere Gesellschaft verändern

Warum das Argument, man müsse in sozialen Netzwerken bleiben, um Opposition zu leisten, völliger Unsinn ist

#UnplugTrump: Was dem Internet jetzt droht und was die Chance ist

Digitale Abhängigkeit: Ein Aufruf zum Widerstand gegen die Tech-Monopole

Mit der Nextcloud in die digitale Unabhängigkeit – Nextcloud Teil 1
Gadgetbridge: Huawei Watch Fit 3 datenschutzfreundlich nutzen – Teil 3
Gadgetbridge: Amazfit Balance datenschutzfreundlich nutzen – Teil 2
Gadgetbridge: Smartwatches/Fitness-Tracker datenschutzfreundlich nutzen – Teil 1

Growatt ShineWiFi-X: Wechselrichter aus chinesischer Cloud befreien

Social Media: Warum es höchste Zeit ist, sich von datengetriebenen Geschäftsmodellen zu verabschieden
Wächter der eigenen Daten – Mein digitaler Schutzschild Teil 1

Nichts zu verbergen? Ein moderner Mythos und 12 Argumente dagegen

Ideen zur Selbsthilfe: Datenschutz im Verein – Digitalisierung im Verein Teil2

Wie wir unseren Verein digitalisiert haben – Digitalisierung im Verein Teil1

Lemmy: Diskussionen über IT-Sicherheit und Datenschutz im Fediverse

Kuketz-Chatraum: Austauschmöglichkeit via Matrix
Android & Desktop: Kontakte und Kalender synchronisieren – DAVx⁵ | Thunderbird

Smarte und zentrale Heizungssteuerung: Danke, ich verzichte
Bildungswesen: Datenschutzkonforme Lösungen sind die Zukunft – nicht Microsoft
Das Fediverse : Unendliche Weiten als Schaubild/Diagramm
Tschüß Twitter! Hallo Fediverse! Hallo Mastodon!

Gutes Leben mit dem Netzwerkeffekt
Nextcloud auf dem Raspberry Pi einrichten
mailbox.org: Verlässlich und vertrauenswürdig – E-Mails unter Kontrolle Teil2
Das Fediverse: Social Media losgelöst von den Fesseln kommerzieller Interessen

Kommentar: Digitale Selbstbestimmung – Eine Einordnung
Datenschutzfreundliche und sichere WhatsApp-Alternativen
Adieu Gmail, GMX, Outlook und Co. – E-Mails unter Kontrolle Teil1
Bildungswesen: Entlarvung der häufigsten Microsoft-Mythen
Matomo: Einwilligungsfreies Tracking mit der Logfile-Analyse
Kurzanleitung: Jitsi-Meet-Videokonferenz per Browser oder App
Browser

Browser: Warum Firefox und Brave für uns derzeit sinnvolle Empfehlungen sind

#UnplugBigTech: Schluss mit Chrome & Edge – Teil 3

#UnplugBigTech: Werbe- und Tracking-Blocker – Teil 2
Besser als Google? Bezahlsuchmaschinen im Test
Vanadium: Sichere und datenschutzfreundliche (Android-)Browser – Teil 6
Fennec und Mull: Sichere und datenschutzfreundliche (Android-)Browser – Teil 5
Mullvad-Browser: Sichere und datenschutzfreundliche Browser – Teil 4
LibreWolf und Tor-Browser: Sichere und datenschutzfreundliche Browser – Teil 3
Brave und Firefox: Sichere und datenschutzfreundliche Browser – Teil 2
Sichere und datenschutzfreundliche Browser: Meine Empfehlungen – Teil 1
Brave: Datensendeverhalten Android-App – Browser-Check Teil23
Mullvad Browser: Datensendeverhalten Desktop-Version – Browser-Check Teil22

Rheinische Post erzwingt Einwilligungen mit Fantasie-Abo
Tracking durch Identitätsprovider
Google Chrome: Datensendeverhalten Desktop-Version – Browser-Check Teil21
Mozilla Firefox: Datensendeverhalten Desktop-Version – Browser-Check Teil20
Safari: Datensendeverhalten iOS-App – Browser-Check Teil19
iCab Mobile: Datensendeverhalten iOS-App – Browser-Check Teil18
UC Browser: Datensendeverhalten Android-App – Browser-Check Teil17
Waterfox: Datensendeverhalten Desktop-Version – Browser-Check Teil16
Firefox Klar (Focus): Datensendeverhalten Android-App – Browser-Check Teil15
FOSS Browser: Datensendeverhalten Android-App – Browser-Check Teil14
Opera: Datensendeverhalten Desktop-Version – Browser-Check Teil13
DuckDuckGo Privacy Browser: Datensendeverhalten Android-App – Browser-Check Teil12
Privacy Browser: Datensendeverhalten Android-App – Browser-Check Teil11
SRWare Iron: Datensendeverhalten Desktop-Version – Browser-Check Teil10
Pale Moon: Datensendeverhalten Desktop-Version – Browser-Check Teil9
LibreWolf: Datensendeverhalten Desktop-Version – Browser-Check Teil8
Iridium Browser: Datensendeverhalten Desktop-Version – Browser-Check Teil7
Firefox: Datensendeverhalten Android-App (F-Droid-Version) – Browser-Check Teil6
Vivaldi: Datensendeverhalten Desktop-Version – Browser-Check Teil5
Microsoft Edge: Datensendeverhalten Desktop-Version – Browser-Check Teil4
Bromite: Datensendeverhalten Android-App – Browser-Check Teil3
Ungoogled Chromium: Datensendeverhalten Desktop-Version – Browser-Check Teil2
Brave: Datensendeverhalten Desktop-Version – Browser-Check Teil1

Kommentar: Technisch gesehen sind Cookies nur für das Krümelmonster notwendig
Matomo: Einwilligungsfreies Tracking mit der Logfile-Analyse
Firefox: about:config | user.js – Firefox-Kompendium Teil10
Firefox: uMatrix – Firefox-Kompendium Teil9

Kommentar: Das Bullshit-Web

Firefox: Skip Redirect – Firefox-Kompendium Teil8
Firefox: Neat URL – Firefox-Kompendium Teil7
Firefox: Smart Referer – Firefox-Kompendium Teil6
Firefox: NoScript – Firefox-Kompendium Teil5
Firefox-Kompendium: Warum ein JavaScript-Blocker notwendig ist
Firefox: First Party Isolation – Firefox-Kompendium Teil4
Firefox: Decentraleyes – Firefox-Kompendium Teil3
Firefox: uBlock Origin – Firefox-Kompendium Teil2
Firefox: Ein Browser für Datenschutzbewusste – Firefox-Kompendium Teil1
Das kranke WWW: Stop using Google Web-Services
Online-Scanner: Tools für Sicherheit und Datenschutz
Phishing: Das Abfischen von Zugangsdaten vermeiden
5 praxisnahe Tipps für mehr IT-Sicherheit: Echt jetzt!

uBlock Origin: Schutz gegen Tracker und Werbung
WOT-Addon: Wie ein Browser-Addon seine Nutzer ausspäht
Webbkoll: Wie datenschutzfreundlich ist deine Webseite?
HTTP Security Header prüfen
IceCat: Der bessere Firefox für Android?
Orfox – Neuer Tor Browser für Android
JonDoFox Browserkonfiguration – Not my data! Teil4
Konfiguration des Tor-Browser-Bundles – Not my data! Teil3
Das 3-Browser-Konzept – Not my data! Teil2

Wir sind nur noch Datenlieferanten – Not my data! Teil1
Unsichere SSL-Verschlüsselung im Browser abschalten
NSA abhörsichere SSL-Verschlüsselung für Apache und nginx
Warnung vor dem Onion Pi Tor Proxy
Cloud
#UnplugBigTech: Eigene Nextcloud statt Google Drive & Co. – Teil 5

Collabora oder OnlyOffice? – Nextcloud Teil 9

Sensible Daten schützen mit Cryptomator – Nextcloud Teil 8
Digitaler Nachlass: Grundlagen & praxistaugliche Umsetzung
Fotos verwalten und teilen mit Nextcloud-Memories – Nextcloud Teil 7
Push-Benachrichtigungen für Android via UnifiedPush (NextPush) – Nextcloud Teil 6
MP3-Streaming unterwegs mit der Nextcloud-Music-App – Nextcloud Teil 5

Kommentar zur »EU Data Boundary«: Die Illusion europäischer Souveränität bei der EU-Kommission
RSS-Feeds mit der Nextcloud News App – Nextcloud Teil 4

Nextcloud nutzen: Grundfunktionen, Apps und Schutzmechanismen – Nextcloud Teil 3

Server in der EU und eigene Schlüssel: Schützt das vor US-Zugriffen?
#UnplugTrump: Mach dich digital unabhängig von Trump und Big Tech
#UnplugTrump: Free Yourself Digitally from Trump and Big Tech

Verschlüsselung der Nextcloud: Eine grundlegende Entscheidung – Nextcloud Teil 2
#UnplugTrump: Was dem Internet jetzt droht und was die Chance ist
Mit der Nextcloud in die digitale Unabhängigkeit – Nextcloud Teil 1
Growatt ShineWiFi-X: Wechselrichter aus chinesischer Cloud befreien
Wie wir unseren Verein digitalisiert haben – Digitalisierung im Verein Teil1
Tschüss Datenkrake: Ein Leben ohne Google
Projekt arkOS: Installation SSL-Zertifikat
Projekt arkOS: Erste Konfigurationsschritte
Projekt arkOS: Hardware und Installation

Projekt arkOS: Raus aus der Cloud!
ownCloud – Eine Alternative zu nebulösen Cloud-Diensten?

Online Backup – Worauf muss ich achten?

Daten in der Cloud • Grundsätzliche Fragestellungen bei der Anbieterwahl
Datenschutz

Der Omnibus der EU-Kommission: Wette auf die Zukunft – mit unserer Privatsphäre

Kommentar: Grün-Schwarz spart den Datenschutz in Baden-Württemberg kaputt

#UnplugBigTech: Raus aus der Windows-Abhängigkeit – Teil 10

Oura Ring 5 im Datenschutz-Check: App, Cloud und Gesundheitsdaten
#UnplugBigTech: Mehr Kontrolle über Android und iOS – Teil 9
Garmin Venu 4 ohne Garmin Connect: Wie weit kommt man mit Gadgetbridge?
#UnplugBigTech: Von A nach B – ohne dass jemand mitfährt – Teil 8

Kommentar: Die politische Sehnsucht nach weniger Demokratie

Streamen & Hören per Drittanbieter-Apps – Spotify-Alternativen Teil 5

Empfehlenswerte VPN-Alternativen zu Mullvad und Proton
Graswurzel-Musik-Plattformen – Spotify-Alternativen Teil 4
Hybridportale für Musik (Kauf und Streaming) – Spotify-Alternativen Teil 3
Kaufportale für Musik – Spotify-Alternativen Teil 2

Kommerzielle Standortdaten: Wenn Werbetracking zur Ermittlungsquelle wird
Musik-Streaming-Plattformen – Spotify-Alternativen Teil 1

Wie Sicherheitspolitik Unsicherheit erzeugt – und Überwachung plausibel macht
#UnplugBigTech: Eigene Nextcloud statt Google Drive & Co. – Teil 5

Warum Signal für WhatsApp-Aussteiger die bessere Wahl ist
#UnplugBigTech: E-Mail ohne Werbe-Ökosystem – Teil 4

Einwilligungen in der Arztpraxis: Alles über Abrechnungsunternehmen und ob man sie akzeptieren sollte
GrapheneOS: Android kindersicher einrichten – ohne Google Family Link
Browser: Warum Firefox und Brave für uns derzeit sinnvolle Empfehlungen sind
#UnplugBigTech: Schluss mit Chrome & Edge – Teil 3
Google Family Link: Kindersicherung – getarnt als Google-Überwachungszentrale

Telefonnummer und Geburtsdatum als verpflichtende Angabe bei Bestellungen?
Das Toleranzproblem der Tech-Szene: Menschen mitnehmen statt belehren
Sensible Daten schützen mit Cryptomator – Nextcloud Teil 8
#UnplugBigTech: Dein Fahrplan für ein freieres digitales Leben – Teil 1
EU Digital Omnibus & Datenschutz – eine umfassende Einordnung und Kritik

Das Freechoice-Abo im Test: Ziemlich nutzlos

IT-Sicherheit ist nie fertig – Ein persönlicher Weg über viele Jahre

Kommentar: Papier statt Kontrolle – Microsoft 365 erhält in Hessen grünes Licht, weil die Aufsicht überfordert ist

Kommentar: Palantir-Desaster in Baden-Württemberg – wenn Machtpolitik wichtiger ist als Grundrechte
Digitaler Nachlass: Grundlagen & praxistaugliche Umsetzung

Kommentar: Microsoft 365 Education – Auch in Deutschland will Microsoft nicht verantwortlich sein
Fotos verwalten und teilen mit Nextcloud-Memories – Nextcloud Teil 7
Push-Benachrichtigungen für Android via UnifiedPush (NextPush) – Nextcloud Teil 6
MP3-Streaming unterwegs mit der Nextcloud-Music-App – Nextcloud Teil 5
Die vergessene Vorratsdatenspeicherung – Hintergrundbeitrag
Kommentar zur »EU Data Boundary«: Die Illusion europäischer Souveränität bei der EU-Kommission
Quizlet: Tracking, Werbung und gravierende Datenschutzprobleme – Schul-Apps Teil 5

Bahn vor Gericht: Warum der DB Navigator ein Fall für die Justiz ist

MS365: Papier schützt keine Daten – Warum juristische Freibriefe in die Irre führen

Gematik erklärt die ePA-Sicherheitslücke für erledigt – aber das eigentliche Problem ist systemisch

Online-Terminvergabe ohne Doctolib: Diese Anbieter sind besser
Server in der EU und eigene Schlüssel: Schützt das vor US-Zugriffen?
Rant: KI überall – und keiner hat gefragt

KI der Elefant im Datenladen: Wie der Datenrausch den Datenschutz erdrückt

Kommentar: Datenschutz ist Gesellschaftsschutz

Argumentationshilfe für Elternabende: Warum WhatsApp in Kita und Schule keine gute Wahl ist
#UnplugTrump: Mach dich digital unabhängig von Trump und Big Tech
Die große Messenger-Übersicht – kompakt, kritisch & direkt
Datenschutz als Ware: Wie Einkaufs-Apps unser Verhalten und unsere Gesellschaft verändern

WhatsApp, ade: Signal und Threema überzeugen als sichere Alternativen
Digitale Abhängigkeit: Ein Aufruf zum Widerstand gegen die Tech-Monopole

Hoffnung als Strategie: Kommentar zur unsicheren elektronischen Patientenakte (ePA)
Mit der Nextcloud in die digitale Unabhängigkeit – Nextcloud Teil 1

Kommentar: EU und Microsoft 365 – Alternativlosigkeit als bequeme Ausrede
Microsoft Teams: Unzulässige Datenübertragungen und mangelnde Transparenz – Schul-Apps Teil 4
ANTON: Datenschutzfreundlich und verantwortungsbewusst – Schul-Apps Teil 3
Moodle: Unterschätzte Risiken durch externe Verbindungen wie YouTube – Schul-Apps Teil 2
Untis Mobile: Datenschutzbedenken beim schulischen Einsatz – Schul-Apps Teil 1

Datenschutz: Was Patienten zu Doctolib und ihren Rechten wissen müssen
Vanadium: Sichere und datenschutzfreundliche (Android-)Browser – Teil 6

Kommentar: Die elektronische Patientenakte (ePA) – Datenschutz und medizinische Versorgung im Spannungsfeld
Kommentar – Digitale Erpressung: Der unaufhaltsame Vormarsch des App-Zwangs
Android TV: NVIDIA Shield datenschutzfreundlich nutzen
Fennec und Mull: Sichere und datenschutzfreundliche (Android-)Browser – Teil 5
Tagesschau-App: Was Google über deine Lesegewohnheiten erfahren kann
ente: Datenschutzfreundliche Alternative zu Google und Apple Photos
Der große Online-Banking- und TAN-App-Test

IP-Haushaltstracking bei Google und Drittanbietern: Was es ist und wie man sich schützt

Massenüberwachung als Dienstleistung: Der Handel mit Standortdaten
Gadgetbridge: Huawei Watch Fit 3 datenschutzfreundlich nutzen – Teil 3
Gadgetbridge: Amazfit Balance datenschutzfreundlich nutzen – Teil 2
Gadgetbridge: Smartwatches/Fitness-Tracker datenschutzfreundlich nutzen – Teil 1

Tagesschaukommentar zur Chatkontrolle: Empörte Ahnungslosigkeit
Mullvad-Browser: Sichere und datenschutzfreundliche Browser – Teil 4
LibreWolf und Tor-Browser: Sichere und datenschutzfreundliche Browser – Teil 3
Brave und Firefox: Sichere und datenschutzfreundliche Browser – Teil 2
Sichere und datenschutzfreundliche Browser: Meine Empfehlungen – Teil 1

Datenschutz: utiq-Tracking in drei Schritten deaktivieren/verhindern
Messenger-Matrix: Übersicht / Vergleich der aktuellen Messenger
Growatt ShineWiFi-X: Wechselrichter aus chinesischer Cloud befreien
KI und Datenschutz: Eine kritische Betrachtung
Deutsche Bahn und das Ende des anonymen Spartickets? Diese Optionen bleiben

PayPal ohne Konto nutzen: Was geht und was nicht geht
Digitale (Sicherheits-)Strategie: 5 Grundprinzipien – Mein digitaler Schutzschild Teil 3
Social Media: Warum es höchste Zeit ist, sich von datengetriebenen Geschäftsmodellen zu verabschieden
Wächter der eigenen Daten – Mein digitaler Schutzschild Teil 1
GrapheneOS: Der Goldstandard unter den Android-ROMs – Custom-ROMs Teil7
Nichts zu verbergen? Ein moderner Mythos und 12 Argumente dagegen
Google Firebase: Verlockend für Entwickler – Datengrab für Nutzer
/e/: Datenschutzfreundlich bedeutet nicht zwangsläufig sicher – Custom-ROMs Teil6
WhatsApp: Wie man seine Identität vor Meta/Facebook schützt – Teil2
WhatsApp: Wie sich Datenschutz/Privatsphäre verbessern lässt – Teil1
NFC: Datenschutzfreundlich Bezahlen mit dem Android-Phone
Pi-hole: Einrichtung und Konfiguration mit unbound – AdBlocker Teil2
Die komplexe Welt der Metadaten: Ein Blick auf Datenschutz und Privatsphäre
Pi-hole: Einrichtung und Konfiguration mit Fritz!Box – AdBlocker Teil1
Klimaschutz mit Datenschutz? Der große Elektroauto-Ladeapp-Test
Datenschutzfreundliche Nutzung von Amazon Fire TV
31 Tipps für mehr Sicherheit und Datenschutz im Internet
SCHUFA: Bonify übermittelt ohne Einwilligung personenbeziehbare Daten an Facebook und Co.
addy.io: Anonyme E-Mail-Weiterleitungen zum Schutz der Privatsphäre/Identität
MeinMagenta: Deutsche Telekom übermittelt ohne Einwilligung personenbeziehbare Daten an Facebook und Co.
Stiftung Warentest 07/2023: Test von Antiviren-Apps mit zweifelhaften Ergebnissen
Rhein-Main-Verkehrsverbund (RMV): Richtig wählen beim Consent-Banner – Deutschlandticket Teil7
DivestOS: Datenschutzfreundlich und erhöhte Sicherheit – Custom-ROMs Teil5

5 Jahre DSGVO: Mangelhafte Durchsetzung auch in Deutschland
Brave: Datensendeverhalten Android-App – Browser-Check Teil23
Verkehrsverbund Warnow (VVW): Der Teufel lauert im Detail – Deutschlandticket Teil6
Booking.com: Datenschutzrechtliche Bruchlandung mit Ansage – App-Check Teil4
Hamburger Verkehrsverbund (HVV): Absturzberichte ohne Einwilligung – Deutschlandticket Teil5
Verkehrsverbund Berlin-Brandenburg (VBB): Tracking ohne Einwilligung – Deutschlandticket Teil4
Verkehrsverbund Bremen/Niedersachen (VBN): Tracking ohne Einwilligung – Deutschlandticket Teil3
Verkehrsverbund Rhein-Ruhr (VRR): Tracking ohne Einwilligung – Deutschlandticket Teil2
Deutschlandticket-Apps: 49€ plus Datenweitergabe an Google und Co. – Deutschlandticket Teil1
LineageOS: Weder sicher noch datenschutzfreundlich – Custom-ROMs Teil4
Mullvad Browser: Datensendeverhalten Desktop-Version – Browser-Check Teil22
iodéOS: Datenschutzfreundlich, aber Abstriche bei der Sicherheit – Custom-ROMs Teil3
Datenkörper und Volksgesundheit: Debatte um Gesundheitsdaten & Datenschutz

Meinung: Es gibt kein Grundrecht auf Analyse – TTDSG Teil5

Google Analytics beim Bayerischen Rundfunk und die lascheste Datenschutzbehörde Europas – das TTDSG Teil4

Datenschutz: TrustPID in drei Schritten deaktivieren
AdAway: Werbe- und trackingfrei im Android-Universum
CalyxOS: De-Googled geht anders – Custom-ROMs Teil2
Ideen zur Selbsthilfe: Datenschutz im Verein – Digitalisierung im Verein Teil2
Android: GrapheneOS, CalyxOS und Co. unter der Lupe – Custom-ROMs Teil1
Wie wir unseren Verein digitalisiert haben – Digitalisierung im Verein Teil1
Kommentar zu MS365: Wenn Fakten nicht mehr ausreichen
Contentpass: Die trackingfreie Flatrate im ausführlichen Check
Kommentar: Datenschutz im Tourismus – Sind wir nun wirklich gläsern?
eBay Kleinanzeigen: Datenschutz: Was letzte Preis? – App-Check Teil3
Deutsche Bahn: Wir reichen Klage ein – Klageschrift öffentlich
Android & Desktop: Kontakte und Kalender synchronisieren – DAVx⁵ | Thunderbird
Smarte und zentrale Heizungssteuerung: Danke, ich verzichte

Datenhygiene: Das digitale Haarewaschen und Zähneputzen
Spannungsfeld: Datenschutz und Online-News

Spam statt Mülleimer: Öfter, als man denkt, landen vertrauliche E-Mails bei den Mitarbeitern von E-Mail-Anbietern
DB Navigator: Wir klagen gegen die Deutsche Bahn

Bezahlabos bei Wetterseiten: Man hat sich größtenteils durchaus bemüht
Post & DHL: Datenschutz unbekannt verzogen – App-Check Teil2
Datenschutz und Sicherheit: Android vs. iOS – Teil1
Bildungswesen: Datenschutzkonforme Lösungen sind die Zukunft – nicht Microsoft
Zensus 2022: Wie das Statistische Bundesamt Vertrauen verspielt
Das Fediverse : Unendliche Weiten als Schaubild/Diagramm
Rheinische Post erzwingt Einwilligungen mit Fantasie-Abo
DB Navigator: Offener Brief an die Deutsche Bahn
Der TC-String des Interactive Advertising Bureau (IAB) – Teil2
Android-Apps auf dem Seziertisch: Was ist drin?
DB Navigator: Datenschutz fällt heute aus – App-Check Teil1
HowTo: Internet-Zensur umgehen und anonym bleiben
Online-Werbung: Real Time Bidding und IAB-Standards – Teil1
NetGuard: Datenverkehr von Android-Apps filtern – Privatsphäre schützen
Rechtswidrige Einwilligungs-Abfragen erkennen und dagegen vorgehen
Nextcloud auf dem Raspberry Pi einrichten
Facebooks Daten-Blowouts: Eine Verständnisbrücke Teil1
mailbox.org: Verlässlich und vertrauenswürdig – E-Mails unter Kontrolle Teil2
Tracking durch Identitätsprovider
Google Chrome: Datensendeverhalten Desktop-Version – Browser-Check Teil21
Mozilla Firefox: Datensendeverhalten Desktop-Version – Browser-Check Teil20
Für Anfänger/Bequeme: Werbung und Tracker unter iOS/Android systemweit verbannen
UniNow App: Rechtsprobleme beim Corona-Tracing
Kommentar: Jan Fleischhauer kritisiert Datenschützer
AdGuard Pro: Tracking und Werbung unter iOS unterbinden

Nachhaltige/Grüne IT: Was Datenschutz mit Umweltschutz zu tun hat
Die deutsche Datenpolitik der CDU / CSU Teil 3 »Strukturelle Nicht-Veränderung«
Safari: Datensendeverhalten iOS-App – Browser-Check Teil19

Illegales Tracking auf Nachrichtenseiten: Hat sich etwas verbessert?
Das Fediverse: Social Media losgelöst von den Fesseln kommerzieller Interessen
Das in der Corona-Pandemie viel zitierte Beispiel Südkorea – eine Datenschutz-Analyse
iCab Mobile: Datensendeverhalten iOS-App – Browser-Check Teil18
UC Browser: Datensendeverhalten Android-App – Browser-Check Teil17
Tracking-Wettrüsten: Das CNAME-Cloaking
Waterfox: Datensendeverhalten Desktop-Version – Browser-Check Teil16
Firefox Klar (Focus): Datensendeverhalten Android-App – Browser-Check Teil15
FOSS Browser: Datensendeverhalten Android-App – Browser-Check Teil14
Opera: Datensendeverhalten Desktop-Version – Browser-Check Teil13
DuckDuckGo Privacy Browser: Datensendeverhalten Android-App – Browser-Check Teil12
Privacy Browser: Datensendeverhalten Android-App – Browser-Check Teil11
SRWare Iron: Datensendeverhalten Desktop-Version – Browser-Check Teil10
Pale Moon: Datensendeverhalten Desktop-Version – Browser-Check Teil9
LibreWolf: Datensendeverhalten Desktop-Version – Browser-Check Teil8
Iridium Browser: Datensendeverhalten Desktop-Version – Browser-Check Teil7
Kommentar: Digitale Selbstbestimmung – Eine Einordnung
Firefox: Datensendeverhalten Android-App (F-Droid-Version) – Browser-Check Teil6
Vivaldi: Datensendeverhalten Desktop-Version – Browser-Check Teil5
Microsoft Edge: Datensendeverhalten Desktop-Version – Browser-Check Teil4
Bromite: Datensendeverhalten Android-App – Browser-Check Teil3
Ungoogled Chromium: Datensendeverhalten Desktop-Version – Browser-Check Teil2
Brave: Datensendeverhalten Desktop-Version – Browser-Check Teil1
Datenschutzfreundliche und sichere WhatsApp-Alternativen
Android: Security-Checkliste für sichere App-Entwicklung

Verantwortungsvolles Marketing: Es geht auch ohne Google, Facebook, Xing und Co.
Die deutsche Datenpolitik der CDU/CSU Teil 2: »Jeder ist auf sich gestellt«
Kommentar: Der Datenschutz als Sündenbock in der Corona-Pandemie
Adieu Gmail, GMX, Outlook und Co. – E-Mails unter Kontrolle Teil1
Wie Tracking in Apps die Sicherheit und den Datenschutz unnötig gefährdet
Ungewöhnliche IT-Sicherheits- und Datenschutztipps – Teil2
Ungewöhnliche IT-Sicherheits- und Datenschutztipps – Teil1
Die deutsche Datenpolitik der CDU/CSU Teil 1: »Wettbewerb als eine Nicht-Lösung«
GrapheneOS: Das Android für Sicherheits- und Datenschutzfreaks

Kommentar zur H&M-Mitarbeiterbespitzelung
Google Play Services: Die Überwachungswanze von Google

Cookie-Matching: Retargeting bei Online-Shops
Bildungswesen: Entlarvung der häufigsten Microsoft-Mythen
Kommentar: Technisch gesehen sind Cookies nur für das Krümelmonster notwendig
Matomo: Einwilligungsfreies Tracking mit der Logfile-Analyse
Topographie der Daten: Eine Blackbox für den Nutzer
Zoom: Analyse des Datensendeverhaltens der Android-App

Kommentar: Datenschutz bei Microsoft Teams?
Digitalisierung des Gesundheitswesens: Datenschutz, ist was Doc?
Jitsi Meet: Server-Einstellungen für einen datenschutzfreundlichen Betrieb

Kommentar: Die Gefahr des COVID-19-Tunnelblicks

Kommentar: Rechtssicherer Betrieb und der Datenschutz

Digitaler Hustensaft – Ein Kommentar zum Scheitern der E-Privacy-Verordnung

Kommentar: Microsoft, Google, Apple und Co. aus Bildungseinrichtungen verbannen
Kommentar: Android-Smartphone kinder- und jugendfreundlich einrichten
Stubby: Verschlüsselte DNS-Anfragen – OpenWrt Teil5

searx-Instanz: Einstellungen, Hintergründe und Infos zu www.kuketz-suche.de

Kommentar: Implantateregister-Einrichtungsgesetz – »Zu Risiken und Nebenwirkungen fragen Sie den Gesundheitsminister«
Datenschutz: Ausübung des Beschwerderechts gem. Art. 77 DSGVO am Beispiel ZEIT ONLINE
Android-Systemeinstellungen & Google-Fallstricke – Take back control! Teil8
Kommentar: Der gläserne Passagier – Die Zukunft des Reisens
Shelter: Big-Brother-Apps isolieren – Take back control! Teil7

Kommentar: Informatiker, übernehmt endlich Verantwortung!
AdAway: Werbe- und Trackingblocker – Take back control! Teil6
F-Droid: Freie und quelloffene Apps – Take back control! Teil5
AFWall+: Digitaler Türvorsteher – Take back control! Teil4
LineageOS – Take back control! Teil2
Pi-hole, Unbound & Hyperlocal: Keine Werbung – Größtmögliche Unabhängigkeit
Android ohne Google: Take back control! Teil1

Elektronische Gesundheitsakte: Das gefährliche Spiel mit den Gesundheitsdaten
Android: 5 Tipps für mehr Online-Privatsphäre und -Sicherheit
Blokada: Tracking und Werbung unter Android unterbinden
Kommentar: Veröffentlichung von persönlichen Politikerdaten
Umgang mit Daten im Privatleben – Datensouveränität Teil3
Firefox: about:config | user.js – Firefox-Kompendium Teil10
Messenger: XMPP ist nicht der Heilsbringer – aber eine Lösung
Tschüss Datenkrake: Ein Leben ohne Google
Firefox: uMatrix – Firefox-Kompendium Teil9
Gesundheits-App: Anforderungen an Sicherheit und Datenschutz
Kommentar: Das Bullshit-Web
Firefox: Skip Redirect – Firefox-Kompendium Teil8
Firefox: Neat URL – Firefox-Kompendium Teil7
Firefox: Smart Referer – Firefox-Kompendium Teil6
Umgang mit Daten im Arbeitsalltag – Datensouveränität Teil2
Meine Daten gehören mir – Datensouveränität Teil1
Firefox: NoScript – Firefox-Kompendium Teil5
Firefox-Kompendium: Warum ein JavaScript-Blocker notwendig ist
Firefox: First Party Isolation – Firefox-Kompendium Teil4
Firefox: Decentraleyes – Firefox-Kompendium Teil3
Firefox: uBlock Origin – Firefox-Kompendium Teil2

Digitale Selbstverteidigung: Was ist das eigentlich?
Firefox: Ein Browser für Datenschutzbewusste – Firefox-Kompendium Teil1
Wie Banken die Sicherheit und Privatsphäre ihrer Kunden aufs Spiel setzen
mySugr: Auf Kritik folgt unangenehme Post vom Anwalt
Der Einsatz von Social Media im Arbeitsleben aus datenschutzrechtlicher Sicht
Konfigurationsempfehlungen – Android unter Kontrolle Teil5
Windows unter Kontrolle – IPFire Teil4
Das kranke WWW: Stop using Google Web-Services
NetGuard Firewall – Android unter Kontrolle Teil4
AFWall+: Wie ich persönlich die Android-Firewall nutze

Kommentar: Facebook und die fehlende Verantwortung von Politik und Co.

Windows 10: Verarbeitung von Patienten- und Mandantendaten
WhatsApp: Datenschutzkonforme Nutzung möglich?
F-Droid und App-Alternativen – Android unter Kontrolle Teil3
Die Update-Problematik bei Android – Android unter Kontrolle Teil2
Your Phone Your Data (light) – Android unter Kontrolle Teil1
Windows 10: Dem Kontrollverlust entgegenwirken
Android erlaubt Apps vollen Zugriff auf die Netzwerkaktivität

Datenhändler: Wir sind gläsern – Datensammler Teil1

Quick-Check: ProxTube Addon
uBlock Origin: Schutz gegen Tracker und Werbung
WOT-Addon: Wie ein Browser-Addon seine Nutzer ausspäht
Kommentar: Eine unbequeme Datenschutz-Wahrheit

Digitaler Minimalismus: Ein Weg zu mehr Datenschutz und Zeit
Webbkoll: Wie datenschutzfreundlich ist deine Webseite?
Das Android Berechtigungsmodell: Ein perfides Konstrukt

WordPress: Datenschutz im Content-Marketing
Pokémon Go: Welcher Sammeltrieb wird hier eigentlich befriedigt?

Kommentar: Urteil zu »Gefällt mir«-Button

Windows 10: Unbeherrschbare Datensammelwut!?
Tipps gegen die Vorratsdatenspeicherung
Google und Facebook IP-Adressen blockieren
Kommentar: Der Mythos vom anonymen VPN-Zugang

Kommentar: Datenschutz auf Webseiten – Quo vadis!?
Anwendungen und Dienste nach meinem »Geschmack«

Kommentar: Safe-Harbor-Entscheidung des EuGH – Ein Sieg für das Internet?
JonDoFox Browserkonfiguration – Not my data! Teil4
Kommentar: Windows 10 – Datenschutz geht anders…
Konfiguration des Tor-Browser-Bundles – Not my data! Teil3
Das 3-Browser-Konzept – Not my data! Teil2
Wir sind nur noch Datenlieferanten – Not my data! Teil1
Datenschutzfreundliche Apps und Dienste – Android ohne Google?! Teil7
Die Risiken von anlasslosen Datenspeicherungen
XPrivacy – Android ohne Google?! Teil6
Network Log – Android ohne Google?! Teil5
F-Droid und AFWall+ – Android ohne Google?! Teil4
CyanogenMod – Android ohne Google?! Teil3
IMSI-Catcher Erkennung für Android – AIMSICD
Grundstein legen – Android ohne Google?! Teil2
Your Phone Your Data – Android ohne Google?! Teil1
Projekt arkOS: Installation SSL-Zertifikat
Projekt arkOS: Erste Konfigurationsschritte
Projekt arkOS: Hardware und Installation
Projekt arkOS: Raus aus der Cloud!
Baikal – Datenschutz für Kontakte und Kalender
Nach Greenwashing kommt jetzt Safewashing
XPrivacy Android – Schutz gegen Datensammler
Verschlüsselte E-Mails mit GnuPG als Supergrundrecht
Warnung vor dem Onion Pi Tor Proxy
CyanogenMod Incognito Mode – Schutz gegen Schnüffel-Apps
Gib PRISM keine Chance!
Android Berechtigungen – Alles oder nichts
Internet-Zensur umgehen – Internet-Zensur Teil3
OpenPDroid, PDroid 2.0 oder PDroid – Ja was denn nun?
Die Kontrollmaßnahmen der Zensoren – Internet-Zensur Teil2
Webseite kann nicht angezeigt werden – Internet-Zensur Teil1
PDroid 2.0 – Eine Alternative zu PDroid?
SRT AppGuard – Datenschutz für Android Teil5
PDroid Custom ROM Patch – Datenschutz für Android Teil3
PDroid vs. LBE Privacy Guard – Datenschutz für Android Teil2
aSpotCat – Datenschutz für Android Teil1
iPhone Backdoor oder Push Service?
mitmproxy – App Verkehr mitschneiden
Daten in der Cloud • Grundsätzliche Fragestellungen bei der Anbieterwahl

WhatsApp • Und was schreibst du so… !?
Datensendeverhalten
Oura Ring 5 im Datenschutz-Check: App, Cloud und Gesundheitsdaten
Streamen & Hören per Drittanbieter-Apps – Spotify-Alternativen Teil 5
Android: Wohin funkt mein Smartphone?
Graswurzel-Musik-Plattformen – Spotify-Alternativen Teil 4
Hybridportale für Musik (Kauf und Streaming) – Spotify-Alternativen Teil 3
Kaufportale für Musik – Spotify-Alternativen Teil 2
Musik-Streaming-Plattformen – Spotify-Alternativen Teil 1
Browser: Warum Firefox und Brave für uns derzeit sinnvolle Empfehlungen sind
Kommentar: Microsoft 365 Education – Auch in Deutschland will Microsoft nicht verantwortlich sein
Die Prepaid-Klassiker – Wegwerfnummern Teil 2
Quizlet: Tracking, Werbung und gravierende Datenschutzprobleme – Schul-Apps Teil 5
Bahn vor Gericht: Warum der DB Navigator ein Fall für die Justiz ist
MS365: Papier schützt keine Daten – Warum juristische Freibriefe in die Irre führen
Microsoft Teams: Unzulässige Datenübertragungen und mangelnde Transparenz – Schul-Apps Teil 4
ANTON: Datenschutzfreundlich und verantwortungsbewusst – Schul-Apps Teil 3
Moodle: Unterschätzte Risiken durch externe Verbindungen wie YouTube – Schul-Apps Teil 2
Untis Mobile: Datenschutzbedenken beim schulischen Einsatz – Schul-Apps Teil 1
Vanadium: Sichere und datenschutzfreundliche (Android-)Browser – Teil 6
Android TV: NVIDIA Shield datenschutzfreundlich nutzen
Fennec und Mull: Sichere und datenschutzfreundliche (Android-)Browser – Teil 5
Tagesschau-App: Was Google über deine Lesegewohnheiten erfahren kann
Mullvad-Browser: Sichere und datenschutzfreundliche Browser – Teil 4
LibreWolf und Tor-Browser: Sichere und datenschutzfreundliche Browser – Teil 3
Brave und Firefox: Sichere und datenschutzfreundliche Browser – Teil 2
Sichere und datenschutzfreundliche Browser: Meine Empfehlungen – Teil 1
In den Datenstrom eintauchen: Ein Werkzeugkasten für Analysten von Android-Apps
GrapheneOS: Der Goldstandard unter den Android-ROMs – Custom-ROMs Teil7
/e/: Datenschutzfreundlich bedeutet nicht zwangsläufig sicher – Custom-ROMs Teil6
Datenschutzfreundliche Nutzung von Amazon Fire TV
SCHUFA: Bonify übermittelt ohne Einwilligung personenbeziehbare Daten an Facebook und Co.
MeinMagenta: Deutsche Telekom übermittelt ohne Einwilligung personenbeziehbare Daten an Facebook und Co.
Stiftung Warentest 07/2023: Test von Antiviren-Apps mit zweifelhaften Ergebnissen
Rhein-Main-Verkehrsverbund (RMV): Richtig wählen beim Consent-Banner – Deutschlandticket Teil7
DivestOS: Datenschutzfreundlich und erhöhte Sicherheit – Custom-ROMs Teil5
Brave: Datensendeverhalten Android-App – Browser-Check Teil23
Verkehrsverbund Warnow (VVW): Der Teufel lauert im Detail – Deutschlandticket Teil6
Booking.com: Datenschutzrechtliche Bruchlandung mit Ansage – App-Check Teil4
Hamburger Verkehrsverbund (HVV): Absturzberichte ohne Einwilligung – Deutschlandticket Teil5
Verkehrsverbund Berlin-Brandenburg (VBB): Tracking ohne Einwilligung – Deutschlandticket Teil4
Verkehrsverbund Bremen/Niedersachen (VBN): Tracking ohne Einwilligung – Deutschlandticket Teil3
Verkehrsverbund Rhein-Ruhr (VRR): Tracking ohne Einwilligung – Deutschlandticket Teil2
Deutschlandticket-Apps: 49€ plus Datenweitergabe an Google und Co. – Deutschlandticket Teil1
LineageOS: Weder sicher noch datenschutzfreundlich – Custom-ROMs Teil4
Mullvad Browser: Datensendeverhalten Desktop-Version – Browser-Check Teil22
iodéOS: Datenschutzfreundlich, aber Abstriche bei der Sicherheit – Custom-ROMs Teil3
CalyxOS: De-Googled geht anders – Custom-ROMs Teil2
Android: GrapheneOS, CalyxOS und Co. unter der Lupe – Custom-ROMs Teil1
Kommentar zu MS365: Wenn Fakten nicht mehr ausreichen
Contentpass: Die trackingfreie Flatrate im ausführlichen Check
eBay Kleinanzeigen: Datenschutz: Was letzte Preis? – App-Check Teil3
Bezahlabos bei Wetterseiten: Man hat sich größtenteils durchaus bemüht
Post & DHL: Datenschutz unbekannt verzogen – App-Check Teil2
Zensus 2022: Wie das Statistische Bundesamt Vertrauen verspielt
Rheinische Post erzwingt Einwilligungen mit Fantasie-Abo
DB Navigator: Datenschutz fällt heute aus – App-Check Teil1
Tracking durch Identitätsprovider
Google Chrome: Datensendeverhalten Desktop-Version – Browser-Check Teil21
Mozilla Firefox: Datensendeverhalten Desktop-Version – Browser-Check Teil20
UniNow App: Rechtsprobleme beim Corona-Tracing
Safari: Datensendeverhalten iOS-App – Browser-Check Teil19
iCab Mobile: Datensendeverhalten iOS-App – Browser-Check Teil18
UC Browser: Datensendeverhalten Android-App – Browser-Check Teil17
Waterfox: Datensendeverhalten Desktop-Version – Browser-Check Teil16
Firefox Klar (Focus): Datensendeverhalten Android-App – Browser-Check Teil15
FOSS Browser: Datensendeverhalten Android-App – Browser-Check Teil14
Opera: Datensendeverhalten Desktop-Version – Browser-Check Teil13
DuckDuckGo Privacy Browser: Datensendeverhalten Android-App – Browser-Check Teil12
Privacy Browser: Datensendeverhalten Android-App – Browser-Check Teil11
SRWare Iron: Datensendeverhalten Desktop-Version – Browser-Check Teil10
Pale Moon: Datensendeverhalten Desktop-Version – Browser-Check Teil9
LibreWolf: Datensendeverhalten Desktop-Version – Browser-Check Teil8
Iridium Browser: Datensendeverhalten Desktop-Version – Browser-Check Teil7
Firefox: Datensendeverhalten Android-App (F-Droid-Version) – Browser-Check Teil6
Vivaldi: Datensendeverhalten Desktop-Version – Browser-Check Teil5
Microsoft Edge: Datensendeverhalten Desktop-Version – Browser-Check Teil4
Bromite: Datensendeverhalten Android-App – Browser-Check Teil3
Ungoogled Chromium: Datensendeverhalten Desktop-Version – Browser-Check Teil2
Brave: Datensendeverhalten Desktop-Version – Browser-Check Teil1
Google Play Services: Die Überwachungswanze von Google
Zoom: Analyse des Datensendeverhaltens der Android-App
Kommentar: Datenschutz bei Microsoft Teams?
Android: TLS-Verifikation und Certificate-Pinning umgehen
mySugr: Auf Kritik folgt unangenehme Post vom Anwalt
WOT-Addon: Wie ein Browser-Addon seine Nutzer ausspäht
Pokémon Go: Welcher Sammeltrieb wird hier eigentlich befriedigt?
Windows 10: Unbeherrschbare Datensammelwut!?
iPhone Backdoor oder Push Service?
WhatsApp unsicher – Authentifizierungs-Lücke
WhatsApp • Und was schreibst du so… !?
Digitalpolitik

Kommentar: Die bedrohte Zukunft – wer soll sich noch an Regeln halten?

Kommentar: Das Internet verkommt zur Müllhalde – und fast alle machen mit
Der Omnibus der EU-Kommission: Wette auf die Zukunft – mit unserer Privatsphäre
Kommentar: Grün-Schwarz spart den Datenschutz in Baden-Württemberg kaputt
Kommentar: Die politische Sehnsucht nach weniger Demokratie

#UnplugBigTech: Das Fediverse als Alternative zu X, Instagram und Facebook – Teil 7
Kommerzielle Standortdaten: Wenn Werbetracking zur Ermittlungsquelle wird
Wie Sicherheitspolitik Unsicherheit erzeugt – und Überwachung plausibel macht
Warum Signal für WhatsApp-Aussteiger die bessere Wahl ist

Deepfakes: Die technologischen Ermöglicher des Missbrauchs – Ein Kommentar

Kommentar: KI frisst ihre eigene Grundlage auf
Das Toleranzproblem der Tech-Szene: Menschen mitnehmen statt belehren
Computerchips: Lebensader der Digitalen Souveränität
#UnplugBigTech: Dein Fahrplan für ein freieres digitales Leben – Teil 1
Kommentar: Papier statt Kontrolle – Microsoft 365 erhält in Hessen grünes Licht, weil die Aufsicht überfordert ist
Kommentar: Palantir-Desaster in Baden-Württemberg – wenn Machtpolitik wichtiger ist als Grundrechte
Kommentar: Microsoft 365 Education – Auch in Deutschland will Microsoft nicht verantwortlich sein
Die vergessene Vorratsdatenspeicherung – Hintergrundbeitrag
Kommentar zur »EU Data Boundary«: Die Illusion europäischer Souveränität bei der EU-Kommission

KI lässt uns Menschen das Denken verlernen – und wir halten es für Fortschritt
AI makes us humans unlearn how to think – and we mistake it for progress
Bahn vor Gericht: Warum der DB Navigator ein Fall für die Justiz ist
MS365: Papier schützt keine Daten – Warum juristische Freibriefe in die Irre führen
Gematik erklärt die ePA-Sicherheitslücke für erledigt – aber das eigentliche Problem ist systemisch
KI der Elefant im Datenladen: Wie der Datenrausch den Datenschutz erdrückt
Kommentar: Datenschutz ist Gesellschaftsschutz
Argumentationshilfe für Elternabende: Warum WhatsApp in Kita und Schule keine gute Wahl ist

Die endlose Empörungsmaschine: Elon Musk und die Medien
#UnplugTrump: Mach dich digital unabhängig von Trump und Big Tech
#UnplugTrump: Free Yourself Digitally from Trump and Big Tech
Datenschutz als Ware: Wie Einkaufs-Apps unser Verhalten und unsere Gesellschaft verändern
Warum das Argument, man müsse in sozialen Netzwerken bleiben, um Opposition zu leisten, völliger Unsinn ist
#UnplugTrump: Was dem Internet jetzt droht und was die Chance ist
Digitale Abhängigkeit: Ein Aufruf zum Widerstand gegen die Tech-Monopole
Hoffnung als Strategie: Kommentar zur unsicheren elektronischen Patientenakte (ePA)
Kommentar: EU und Microsoft 365 – Alternativlosigkeit als bequeme Ausrede
Datenschutz: Was Patienten zu Doctolib und ihren Rechten wissen müssen
Kommentar: Die elektronische Patientenakte (ePA) – Datenschutz und medizinische Versorgung im Spannungsfeld
Kommentar – Digitale Erpressung: Der unaufhaltsame Vormarsch des App-Zwangs
Massenüberwachung als Dienstleistung: Der Handel mit Standortdaten
Tagesschaukommentar zur Chatkontrolle: Empörte Ahnungslosigkeit
Datenschutz: utiq-Tracking in drei Schritten deaktivieren/verhindern
KI und Datenschutz: Eine kritische Betrachtung
Social Media: Warum es höchste Zeit ist, sich von datengetriebenen Geschäftsmodellen zu verabschieden
Nichts zu verbergen? Ein moderner Mythos und 12 Argumente dagegen
Die komplexe Welt der Metadaten: Ein Blick auf Datenschutz und Privatsphäre
5 Jahre DSGVO: Mangelhafte Durchsetzung auch in Deutschland
Datenkörper und Volksgesundheit: Debatte um Gesundheitsdaten & Datenschutz
Google Analytics beim Bayerischen Rundfunk und die lascheste Datenschutzbehörde Europas – das TTDSG Teil4

Das Lobbyinstitut vom Datenschutz-Experten Rolf Schwartmann – das TTDSG Teil3
Datenschutz: TrustPID in drei Schritten deaktivieren

Wer erlaubt Analysetracking in Deutschland und Europa – das TTDSG Teil2

Wissen ist Macht: Das große Wissensdossier zu §25 TTDSG – das TTDSG Teil1
Kommentar zu MS365: Wenn Fakten nicht mehr ausreichen
Kommentar: Datenschutz im Tourismus – Sind wir nun wirklich gläsern?
Lemmy: Diskussionen über IT-Sicherheit und Datenschutz im Fediverse
Spannungsfeld: Datenschutz und Online-News
Bildungswesen: Datenschutzkonforme Lösungen sind die Zukunft – nicht Microsoft
Zensus 2022: Wie das Statistische Bundesamt Vertrauen verspielt
Das Fediverse : Unendliche Weiten als Schaubild/Diagramm
Tschüß Twitter! Hallo Fediverse! Hallo Mastodon!
Der TC-String des Interactive Advertising Bureau (IAB) – Teil2
Hackback: Zurückhacken ist keine Lösung, sondern riskanter Blödsinn
Online-Werbung: Real Time Bidding und IAB-Standards – Teil1
Rechtswidrige Einwilligungs-Abfragen erkennen und dagegen vorgehen
Facebooks Daten-Blowouts: Eine Verständnisbrücke Teil1
Kommentar: Jan Fleischhauer kritisiert Datenschützer
Die deutsche Datenpolitik der CDU / CSU Teil 3 »Strukturelle Nicht-Veränderung«
Illegales Tracking auf Nachrichtenseiten: Hat sich etwas verbessert?
Das Fediverse: Social Media losgelöst von den Fesseln kommerzieller Interessen
Das in der Corona-Pandemie viel zitierte Beispiel Südkorea – eine Datenschutz-Analyse
Kommentar: Digitale Selbstbestimmung – Eine Einordnung
Verantwortungsvolles Marketing: Es geht auch ohne Google, Facebook, Xing und Co.
Die deutsche Datenpolitik der CDU/CSU Teil 2: »Jeder ist auf sich gestellt«
Kommentar: Der Datenschutz als Sündenbock in der Corona-Pandemie
Die deutsche Datenpolitik der CDU/CSU Teil 1: »Wettbewerb als eine Nicht-Lösung«
Bildungswesen: Entlarvung der häufigsten Microsoft-Mythen
Digitaler Hustensaft – Ein Kommentar zum Scheitern der E-Privacy-Verordnung
Kommentar: Microsoft, Google, Apple und Co. aus Bildungseinrichtungen verbannen
Kommentar: Der gläserne Passagier – Die Zukunft des Reisens
Kommentar: Veröffentlichung von persönlichen Politikerdaten
Kommentar: Totalverbot von Smartphones an Schulen! Jetzt!
Kommentar: Facebook und die fehlende Verantwortung von Politik und Co.
Windows 10: Verarbeitung von Patienten- und Mandantendaten
Tipps gegen die Vorratsdatenspeicherung

Kommentar: Schluss mit neuen Überwachungsmaßnahmen
Die Risiken von anlasslosen Datenspeicherungen
Gib PRISM keine Chance!
DSGVO
Der Omnibus der EU-Kommission: Wette auf die Zukunft – mit unserer Privatsphäre
Kommentar: Grün-Schwarz spart den Datenschutz in Baden-Württemberg kaputt
Einwilligungen in der Arztpraxis: Alles über Abrechnungsunternehmen und ob man sie akzeptieren sollte
Google Family Link: Kindersicherung – getarnt als Google-Überwachungszentrale
Telefonnummer und Geburtsdatum als verpflichtende Angabe bei Bestellungen?
EU Digital Omnibus & Datenschutz – eine umfassende Einordnung und Kritik
Kommentar: Papier statt Kontrolle – Microsoft 365 erhält in Hessen grünes Licht, weil die Aufsicht überfordert ist
Kommentar: Palantir-Desaster in Baden-Württemberg – wenn Machtpolitik wichtiger ist als Grundrechte
Kommentar: Microsoft 365 Education – Auch in Deutschland will Microsoft nicht verantwortlich sein
Kommentar zur »EU Data Boundary«: Die Illusion europäischer Souveränität bei der EU-Kommission
Quizlet: Tracking, Werbung und gravierende Datenschutzprobleme – Schul-Apps Teil 5
Gematik erklärt die ePA-Sicherheitslücke für erledigt – aber das eigentliche Problem ist systemisch
KI der Elefant im Datenladen: Wie der Datenrausch den Datenschutz erdrückt
Datenschutz als Ware: Wie Einkaufs-Apps unser Verhalten und unsere Gesellschaft verändern
Digitale Abhängigkeit: Ein Aufruf zum Widerstand gegen die Tech-Monopole
Hoffnung als Strategie: Kommentar zur unsicheren elektronischen Patientenakte (ePA)
Kommentar: EU und Microsoft 365 – Alternativlosigkeit als bequeme Ausrede
Microsoft Teams: Unzulässige Datenübertragungen und mangelnde Transparenz – Schul-Apps Teil 4
ANTON: Datenschutzfreundlich und verantwortungsbewusst – Schul-Apps Teil 3
Moodle: Unterschätzte Risiken durch externe Verbindungen wie YouTube – Schul-Apps Teil 2
Untis Mobile: Datenschutzbedenken beim schulischen Einsatz – Schul-Apps Teil 1
Datenschutz: Was Patienten zu Doctolib und ihren Rechten wissen müssen
Kommentar: Die elektronische Patientenakte (ePA) – Datenschutz und medizinische Versorgung im Spannungsfeld
IP-Haushaltstracking bei Google und Drittanbietern: Was es ist und wie man sich schützt
Tagesschaukommentar zur Chatkontrolle: Empörte Ahnungslosigkeit
Digitale (Sicherheits-)Strategie: 5 Grundprinzipien – Mein digitaler Schutzschild Teil 3
Die komplexe Welt der Metadaten: Ein Blick auf Datenschutz und Privatsphäre
5 Jahre DSGVO: Mangelhafte Durchsetzung auch in Deutschland
Google Analytics beim Bayerischen Rundfunk und die lascheste Datenschutzbehörde Europas – das TTDSG Teil4
Das Lobbyinstitut vom Datenschutz-Experten Rolf Schwartmann – das TTDSG Teil3
Wer erlaubt Analysetracking in Deutschland und Europa – das TTDSG Teil2
Wissen ist Macht: Das große Wissensdossier zu §25 TTDSG – das TTDSG Teil1
Encryption
DNS-Hosting zu deSEC umziehen – inklusive DNSSEC
#UnplugBigTech: WhatsApp verlassen, Signal einrichten – Teil 6
Sensible Daten schützen mit Cryptomator – Nextcloud Teil 8
Digitaler Nachlass: Grundlagen & praxistaugliche Umsetzung
Server in der EU und eigene Schlüssel: Schützt das vor US-Zugriffen?
Die große Messenger-Übersicht – kompakt, kritisch & direkt
Verschlüsselung der Nextcloud: Eine grundlegende Entscheidung – Nextcloud Teil 2
WhatsApp, ade: Signal und Threema überzeugen als sichere Alternativen
Messenger-Matrix: Übersicht / Vergleich der aktuellen Messenger
KeePassDX: Magikeyboard und AutoFill im Android-Alltag nutzen – Passwörter Teil2
KeePassXC: Auto-Type und Browser-Add-on im Alltag nutzen – Passwörter Teil1
Die verrückte Welt der Messenger – Messenger Teil1
GnuPG: E-Mail-Verschlüsselung unter Android – Nitrokey Teil4
Stubby: Verschlüsselte DNS-Anfragen – OpenWrt Teil5
GnuPG: Web Key Directory (WKD) einrichten
GnuPG-Public-Key-Authentifizierung – Nitrokey Teil3
GnuPG-Schlüsselerstellung und Smartcard-Transfer – Nitrokey Teil2
Zwei Schlüssel für alle Fälle – Nitrokey Teil1
Airgeddon: Wie WLANs gehackt werden und wie man sich davor schützt
Android: 5 Tipps für mehr Online-Privatsphäre und -Sicherheit
Gesundheits-App: Anforderungen an Sicherheit und Datenschutz
dm-crypt / LUKS: Daten unter Linux sicher verschlüsseln
VeraCrypt: Daten auf USB-Stick sicher verschlüsseln
Postfix: TLS-Konfiguration mit ECDSA- / RSA-Zertifikaten
Konfigurationsempfehlungen – Android unter Kontrolle Teil5
GnuPG: Das Dilemma mit den Schlüsselservern
PiVPN: Raspberry Pi mit OpenVPN – Raspberry Pi Teil3
Sicheres Passwort wählen: Der Zufall entscheidet

Kommentar: WhatsApp ist eine Blackbox
Anonymität: Die haltlosen Werbeversprechen der VPN-Anbieter
Conversations: Sicherer Android Messenger
Kommentar: Der Mythos vom anonymen VPN-Zugang
Konfiguration des Tor-Browser-Bundles – Not my data! Teil3
Kommentar: Schluss mit neuen Überwachungsmaßnahmen
Kommentar: WhatsApp und die Ende-zu-Ende Verschlüsselung
Tinfoil-SMS und cameoNet – Alternativen zu TextSecure!?
TextSecure – Crypto-Messenger mit Verbesserungspotenzial Teil2
TextSecure – Crypto-Held oder weiterer Blindgänger? Teil1
Unsichere SSL-Verschlüsselung im Browser abschalten
Telegram (Android, iOS): Endlich ein sicherer Messenger?
NSA abhörsichere SSL-Verschlüsselung für Apache und nginx
Nach Greenwashing kommt jetzt Safewashing
Perfect Forward Secrecy mit Apple Mail?
Verschlüsselte E-Mails mit GnuPG als Supergrundrecht
Warnung vor dem Onion Pi Tor Proxy
SSL Zertifikate und ihre Unterschiede
Fediverse
Kommentar: Das Internet verkommt zur Müllhalde – und fast alle machen mit
#UnplugBigTech: Das Fediverse als Alternative zu X, Instagram und Facebook – Teil 7
Lemmy: Diskussionen über IT-Sicherheit und Datenschutz im Fediverse
Das Fediverse : Unendliche Weiten als Schaubild/Diagramm
Tschüß Twitter! Hallo Fediverse! Hallo Mastodon!
Das Fediverse: Social Media losgelöst von den Fesseln kommerzieller Interessen
Firewall
NetGuard: Datenverkehr von Android-Apps filtern – Privatsphäre schützen
Firewall | Kontrolle ausgehender Datenverkehr – OpenWrt Teil6
Flash OpenWrt auf FRITZ!Box 4040 – OpenWrt Teil2
FRITZ!Box 4040 und Netzwerkaufbau – OpenWrt Teil1
AFWall+: Digitaler Türvorsteher – Take back control! Teil4
Blokada: Tracking und Werbung unter Android unterbinden
Android: DNS-Server für mobiles Netz einstellen
Windows unter Kontrolle – IPFire Teil4
NetGuard Firewall – Android unter Kontrolle Teil4
AFWall+: Wie ich persönlich die Android-Firewall nutze
ASN-Skript: Datensammler haben ausgeschnüffelt – IPFire Teil3
DNS-Adblocker Skript für IPFire – IPFire Teil2
Hardware und Netzwerkaufbau – IPFire Teil1
Windows 10: Dem Kontrollverlust entgegenwirken
NetGuard: Android Firewall ohne Root-Rechte
F-Droid und AFWall+ – Android ohne Google?! Teil4
AFWall+ Die Alternative zu DroidWall
DroidWall Android Firewall – Datenschutz für Android Teil4
iPhone Firewall iP – Eine Jailbreak App gegen ungewollte Verbindungen
Gesundheit
Pebble Time 2 im Alltag: Open Source, Gravel und eine Smartwatch ohne Cloud-Zwang
Oura Ring 5 im Datenschutz-Check: App, Cloud und Gesundheitsdaten
Einwilligungen in der Arztpraxis: Alles über Abrechnungsunternehmen und ob man sie akzeptieren sollte
Hacking

Kommentar: Signal, Social Engineering und die Grenzen sicherer Technik
Android-Spyware in 10 Schritten erkennen und entfernen
Gematik erklärt die ePA-Sicherheitslücke für erledigt – aber das eigentliche Problem ist systemisch
Hackback: Zurückhacken ist keine Lösung, sondern riskanter Blödsinn
Spiderfoot: OSINT-Tool (Open Source Intelligence) zur Analyse und Aufklärung
Zoom: Analyse des Datensendeverhaltens der Android-App
Wie Banken Online-Banking durch Apps unsicher machen
Airgeddon: Wie WLANs gehackt werden und wie man sich davor schützt
Magisk: Bei der Macht von Root – Take back control! Teil3
Kommentar: Veröffentlichung von persönlichen Politikerdaten
Shodan: Suchmaschine für das »Internet of Shit«
Android: TLS-Verifikation und Certificate-Pinning umgehen
Google Hacking: Die dunkle Seite der Suchmaschine
nmap: Systeme auf offene Ports scannen
Android erlaubt Apps vollen Zugriff auf die Netzwerkaktivität
Android: CM Security Update Schwachstelle
WordPress: Angriffe auf die XMLRPC-Schnittstelle (xmlrpc.php) unterbinden
Hacking WordPress – Ein Blick hinter die Kulissen
Hardening
IT-Sicherheit ist nie fertig – Ein persönlicher Weg über viele Jahre
Nextcloud nutzen: Grundfunktionen, Apps und Schutzmechanismen – Nextcloud Teil 3
Zero Trust: Vertraue niemandem – Mein digitaler Schutzschild Teil 2
Wächter der eigenen Daten – Mein digitaler Schutzschild Teil 1
Android & iOS: Sicheres Mobile-Banking am Smartphone
Android: Security-Checkliste für sichere App-Entwicklung
GrapheneOS: Das Android für Sicherheits- und Datenschutzfreaks
Hardening SSH- und LuCI-Webzugang – OpenWrt Teil3
GnuPG-Public-Key-Authentifizierung – Nitrokey Teil3
Shelter: Big-Brother-Apps isolieren – Take back control! Teil7
GnuPG-Schlüsselerstellung und Smartcard-Transfer – Nitrokey Teil2
Zwei Schlüssel für alle Fälle – Nitrokey Teil1
AdAway: Werbe- und Trackingblocker – Take back control! Teil6
Airgeddon: Wie WLANs gehackt werden und wie man sich davor schützt
Pi-hole, Unbound & Hyperlocal: Keine Werbung – Größtmögliche Unabhängigkeit
Firefox: about:config | user.js – Firefox-Kompendium Teil10
ejabberd: Installation und Betrieb eines XMPP-Servers
Online-Banking: Aber sicher – Das chipTAN-Verfahren
Postfix: TLS-Konfiguration mit ECDSA- / RSA-Zertifikaten
Konfigurationsempfehlungen – Android unter Kontrolle Teil5
Windows unter Kontrolle – IPFire Teil4
ASN-Skript: Datensammler haben ausgeschnüffelt – IPFire Teil3
PiVPN: Raspberry Pi mit OpenVPN – Raspberry Pi Teil3
Sicheres Passwort wählen: Der Zufall entscheidet
Firejail – Linux härten Teil4
AppArmor – Linux härten Teil3
Linux Systemhärtung Basis – Linux härten Teil2
Subgraph OS – Gehärtetes Linux System
Sicheres Desktop System – Linux härten Teil1
iOS
Pebble Time 2 im Alltag: Open Source, Gravel und eine Smartwatch ohne Cloud-Zwang
#UnplugBigTech: Mehr Kontrolle über Android und iOS – Teil 9
#UnplugBigTech: Von A nach B – ohne dass jemand mitfährt – Teil 8
#UnplugBigTech: WhatsApp verlassen, Signal einrichten – Teil 6
MP3-Streaming unterwegs mit der Nextcloud-Music-App – Nextcloud Teil 5
RSS-Feeds mit der Nextcloud News App – Nextcloud Teil 4
Die große Messenger-Übersicht – kompakt, kritisch & direkt
Kommentar – Digitale Erpressung: Der unaufhaltsame Vormarsch des App-Zwangs
ente: Datenschutzfreundliche Alternative zu Google und Apple Photos
Messenger-Matrix: Übersicht / Vergleich der aktuellen Messenger
Google Firebase: Verlockend für Entwickler – Datengrab für Nutzer
WhatsApp: Wie sich Datenschutz/Privatsphäre verbessern lässt – Teil1
Android & Desktop: Kontakte und Kalender synchronisieren – DAVx⁵ | Thunderbird
Datenschutz und Sicherheit: Android vs. iOS – Teil2
Datenschutz und Sicherheit: Android vs. iOS – Teil1
Android & iOS: Sicheres Mobile-Banking am Smartphone
Trügerische Sicherheit: Virenscanner-Apps sind schlichtweg überflüssig
Für Anfänger/Bequeme: Werbung und Tracker unter iOS/Android systemweit verbannen
UniNow App: Rechtsprobleme beim Corona-Tracing
AdGuard Pro: Tracking und Werbung unter iOS unterbinden
Datenschutzfreundliche und sichere WhatsApp-Alternativen
Kurzanleitung: Jitsi-Meet-Videokonferenz per Browser oder App
Gesundheits-App: Anforderungen an Sicherheit und Datenschutz
Kommentar: Totalverbot von Smartphones an Schulen! Jetzt!
Messenger: Matrix – Das XMPP für Hobby-Admins?
Messenger: Kriterien an Sicherheit und Datenschutz
App Verbindungen mitschneiden auf Android und iOS
Kommentar: WhatsApp und die Ende-zu-Ende Verschlüsselung
Telegram (Android, iOS): Endlich ein sicherer Messenger?
iPhone Backdoor oder Push Service?
WhatsApp unsicher – Authentifizierungs-Lücke
mitmproxy – App Verkehr mitschneiden

WhatsApp Nachrichten verschlüsselt? Der Test
iPhone Firewall iP – Eine Jailbreak App gegen ungewollte Verbindungen
WhatsApp • Und was schreibst du so… !?
KI
Kommentar: Die bedrohte Zukunft – wer soll sich noch an Regeln halten?
Kommentar: Das Internet verkommt zur Müllhalde – und fast alle machen mit
Deepfakes: Die technologischen Ermöglicher des Missbrauchs – Ein Kommentar
Kommentar: KI frisst ihre eigene Grundlage auf
EU Digital Omnibus & Datenschutz – eine umfassende Einordnung und Kritik
KI lässt uns Menschen das Denken verlernen – und wir halten es für Fortschritt
AI makes us humans unlearn how to think – and we mistake it for progress
Rant: KI überall – und keiner hat gefragt
Kuketz-Blog
100 neue Dauerunterstützer für den Kuketz-Blog gesucht
Leserbefragung 2026: Was ihr euch wünscht – und was wir daraus machen
In eigener Sache: Wenn rechtliche Verfahren Zeit für Inhalte kosten

In eigener Sache: Wechsel des Spendenkontos

Warum Social Media zunehmend herausfordernd wird
Kuketz-Blog: Jahresrückblick 2024 und Ausblick
Kuketz-Blog: Jahresrückblick 2023 und Ausblick

Community: Fünf Jahre Kuketz-Forum
Kuketz-Blog: Jahresrückblick 2022 und Ausblick
Kuketz-Blog: Jahresrückblick 2021 und Ausblick
Kuketz-Blog: Jahresrückblick 2020 und Ausblick
Kuketz-Blog: Jahresrückblick 2019 und Ausblick
searx-Instanz: Einstellungen, Hintergründe und Infos zu www.kuketz-suche.de
Kuketz-Blog: Jahresrückblick 2018 und Ausblick
Artikelserie 2017: Raspberry Pi Projekte

Microblog: Der Blog im Blog
Zwischenstand: Zukunft des Kuketz-Blogs
In eigener Sache: Zukunft des Kuketz-Blogs
Microblogging auf dem Kuketz-Blog
Linux
#UnplugBigTech: Raus aus der Windows-Abhängigkeit – Teil 10
Umgang mit Daten im Privatleben – Datensouveränität Teil3
dm-crypt / LUKS: Daten unter Linux sicher verschlüsseln
VeraCrypt: Daten auf USB-Stick sicher verschlüsseln
Postfix: TLS-Konfiguration mit ECDSA- / RSA-Zertifikaten
DNS-Adblocker Skript für IPFire – IPFire Teil2
PiVPN: Raspberry Pi mit OpenVPN – Raspberry Pi Teil3
Hardware und Netzwerkaufbau – IPFire Teil1
DietPi: Raspberry Pi auf Diät – Raspberry Pi Teil2
Pi-hole: Schwarzes Loch für Werbung – Raspberry Pi Teil1
Firejail – Linux härten Teil4
AppArmor – Linux härten Teil3
Linux Systemhärtung Basis – Linux härten Teil2
Subgraph OS – Gehärtetes Linux System
Sicheres Desktop System – Linux härten Teil1
Google und Facebook IP-Adressen blockieren
Anwendungen und Dienste nach meinem »Geschmack«
Projekt arkOS: Installation SSL-Zertifikat
Projekt arkOS: Erste Konfigurationsschritte
Projekt arkOS: Hardware und Installation
Projekt arkOS: Raus aus der Cloud!
Baikal – Datenschutz für Kontakte und Kalender
NSA abhörsichere SSL-Verschlüsselung für Apache und nginx
Logfile Analyse – Den Bots auf der Spur
skipfish: Identifizierung von Schwachstellen bei Webanwendungen
OSSEC • Schutz von Linux Servern
Messenger
#UnplugBigTech: WhatsApp verlassen, Signal einrichten – Teil 6
Warum Signal für WhatsApp-Aussteiger die bessere Wahl ist
Kommentar: Signal, Social Engineering und die Grenzen sicherer Technik
Argumentationshilfe für Elternabende: Warum WhatsApp in Kita und Schule keine gute Wahl ist
Die große Messenger-Übersicht – kompakt, kritisch & direkt
WhatsApp, ade: Signal und Threema überzeugen als sichere Alternativen
Messenger-Matrix: Übersicht / Vergleich der aktuellen Messenger
WhatsApp: Wie man seine Identität vor Meta/Facebook schützt – Teil2
WhatsApp: Wie sich Datenschutz/Privatsphäre verbessern lässt – Teil1
Kuketz-Chatraum: Austauschmöglichkeit via Matrix
Gutes Leben mit dem Netzwerkeffekt
Datenschutzfreundliche und sichere WhatsApp-Alternativen
Signal: Hohe Sicherheit und Zero-Knowledge-Prinzip – Messenger Teil9
Briar: Anonymität und Sicherheit gehen vor – Messenger Teil8
Element: Messaging über die Matrix – Messenger Teil7
Conversations: Messaging über das XMPP-Protokoll – Messenger Teil6

Delta Chat: Messaging über die E-Mail-Infrastruktur – Messenger Teil5

Wire: Vertrauen verspielt – Messenger Teil4
Telegram: »Sicherheit« gibt es nur auf Anfrage – Messenger Teil3
Threema: Instant-Messaging-Dienst aus der Schweiz – Messenger Teil2
Die verrückte Welt der Messenger – Messenger Teil1
Umgang mit Daten im Privatleben – Datensouveränität Teil3
Messenger: XMPP ist nicht der Heilsbringer – aber eine Lösung
Messenger: Matrix – Das XMPP für Hobby-Admins?
WhatsApp: Datenschutzkonforme Nutzung möglich?

Kommentar: Den idealen Messenger wird es nie geben
Kommentar: WhatsApp ist eine Blackbox
Messenger: Kriterien an Sicherheit und Datenschutz
Conversations: Sicherer Android Messenger
Kommentar: WhatsApp und die Ende-zu-Ende Verschlüsselung
Tinfoil-SMS und cameoNet – Alternativen zu TextSecure!?
TextSecure – Crypto-Messenger mit Verbesserungspotenzial Teil2
TextSecure – Crypto-Held oder weiterer Blindgänger? Teil1
Telegram (Android, iOS): Endlich ein sicherer Messenger?
WhatsApp unsicher – Authentifizierungs-Lücke
WhatsApp Nachrichten verschlüsselt? Der Test
Microsoft
#UnplugBigTech: Raus aus der Windows-Abhängigkeit – Teil 10
Collabora oder OnlyOffice? – Nextcloud Teil 9
Kommentar: Microsoft 365 Education – Auch in Deutschland will Microsoft nicht verantwortlich sein
Kommentar zu MS365: Wenn Fakten nicht mehr ausreichen
Spam statt Mülleimer: Öfter, als man denkt, landen vertrauliche E-Mails bei den Mitarbeitern von E-Mail-Anbietern
Bildungswesen: Entlarvung der häufigsten Microsoft-Mythen
VeraCrypt: Daten auf USB-Stick sicher verschlüsseln
Windows unter Kontrolle – IPFire Teil4
Windows 10: Verarbeitung von Patienten- und Mandantendaten
Windows 10: Dem Kontrollverlust entgegenwirken
Windows 10: Unbeherrschbare Datensammelwut!?
Anwendungen und Dienste nach meinem »Geschmack«
Windows sicher betreiben • Secunia PSI hilft!
Office
#UnplugBigTech: Raus aus der Windows-Abhängigkeit – Teil 10
Collabora oder OnlyOffice? – Nextcloud Teil 9
OpenWrt
OpenWrt-Upgrade einspielen – OpenWrt Teil7
Firewall | Kontrolle ausgehender Datenverkehr – OpenWrt Teil6
Stubby: Verschlüsselte DNS-Anfragen – OpenWrt Teil5
Keine Werbung und Tracker mit Adblock-Addon – OpenWrt Teil4
Hardening SSH- und LuCI-Webzugang – OpenWrt Teil3
Flash OpenWrt auf FRITZ!Box 4040 – OpenWrt Teil2
FRITZ!Box 4040 und Netzwerkaufbau – OpenWrt Teil1
Passwort
Syncthing: KeePass-Datenbank zwischen PC und Android synchronisieren – Passwörter Teil3
KeePassDX: Magikeyboard und AutoFill im Android-Alltag nutzen – Passwörter Teil2
KeePassXC: Auto-Type und Browser-Add-on im Alltag nutzen – Passwörter Teil1
Sicheres Passwort wählen: Der Zufall entscheidet
Pentest
In den Datenstrom eintauchen: Ein Werkzeugkasten für Analysten von Android-Apps
Spiderfoot: OSINT-Tool (Open Source Intelligence) zur Analyse und Aufklärung
Airgeddon: Wie WLANs gehackt werden und wie man sich davor schützt
Shodan: Suchmaschine für das »Internet of Shit«
Android: TLS-Verifikation und Certificate-Pinning umgehen
Google Hacking: Die dunkle Seite der Suchmaschine
nmap: Systeme auf offene Ports scannen
Online-Scanner: Tools für Sicherheit und Datenschutz
Quick-Check: ProxTube Addon
App Verbindungen mitschneiden auf Android und iOS
Android: CM Security Update Schwachstelle
Pentest-Umgebung für Android Apps
Hacking WordPress – Ein Blick hinter die Kulissen
Penetrationstest – Sicherheit von Webanwendungen Teil4
Angriffstechniken – Sicherheit von Webanwendungen Teil3
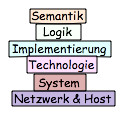
Klassifizierungsmodell – Sicherheit von Webanwendungen Teil2
Risiko Webanwendung – Sicherheit von Webanwendungen Teil1
mitmproxy – App Verkehr mitschneiden
Politik
Kommentar: Die bedrohte Zukunft – wer soll sich noch an Regeln halten?
Kommentar: Die politische Sehnsucht nach weniger Demokratie
Wie Sicherheitspolitik Unsicherheit erzeugt – und Überwachung plausibel macht
Deepfakes: Die technologischen Ermöglicher des Missbrauchs – Ein Kommentar
Computerchips: Lebensader der Digitalen Souveränität
Kommentar: Papier statt Kontrolle – Microsoft 365 erhält in Hessen grünes Licht, weil die Aufsicht überfordert ist

Kommentar: Entbürokratisierung ist das neue Zauberwort
Server in der EU und eigene Schlüssel: Schützt das vor US-Zugriffen?
Kommentar: Datenschutz ist Gesellschaftsschutz
RaspberryPi
Pi-hole: Einrichtung und Konfiguration mit unbound – AdBlocker Teil2
Pi-hole: Einrichtung und Konfiguration mit Fritz!Box – AdBlocker Teil1
Smarte und zentrale Heizungssteuerung: Danke, ich verzichte
Raspberry Pi: Menschen mit Snowflake helfen, Internet-Zensur zu umgehen
Nextcloud auf dem Raspberry Pi einrichten
PiVPN: Raspberry Pi mit OpenVPN – Raspberry Pi Teil3
DietPi: Raspberry Pi auf Diät – Raspberry Pi Teil2
Pi-hole: Schwarzes Loch für Werbung – Raspberry Pi Teil1
Recht
Kommerzielle Standortdaten: Wenn Werbetracking zur Ermittlungsquelle wird
Deepfakes: Die technologischen Ermöglicher des Missbrauchs – Ein Kommentar
Digitaler Nachlass: Grundlagen & praxistaugliche Umsetzung
Kommentar zur »EU Data Boundary«: Die Illusion europäischer Souveränität bei der EU-Kommission
Tagesschau-App: Was Google über deine Lesegewohnheiten erfahren kann
Wer erlaubt Analysetracking in Deutschland und Europa – das TTDSG Teil2
Wissen ist Macht: Das große Wissensdossier zu §25 TTDSG – das TTDSG Teil1
Sicherheitsmaßnahme
DNS-Hosting zu deSEC umziehen – inklusive DNSSEC
Wie viel Verlass ist auf Malware-Scans für Android-Apps?
Empfehlenswerte VPN-Alternativen zu Mullvad und Proton
Kommentar: Signal, Social Engineering und die Grenzen sicherer Technik
Browser: Warum Firefox und Brave für uns derzeit sinnvolle Empfehlungen sind
Android-Spyware in 10 Schritten erkennen und entfernen
#UnplugBigTech: Werbe- und Tracking-Blocker – Teil 2
Sensible Daten schützen mit Cryptomator – Nextcloud Teil 8
IT-Sicherheit ist nie fertig – Ein persönlicher Weg über viele Jahre

E-Mail-Alias-Dienst selbst gebaut – Mail-Aliasse Teil 2
Anbieter von E-Mail-Aliassen im Test – Mail-Aliasse Teil 1
Android: Entwickler-Verifizierung – weniger Offenheit, mehr Kontrolle
Nextcloud nutzen: Grundfunktionen, Apps und Schutzmechanismen – Nextcloud Teil 3
Vanadium: Sichere und datenschutzfreundliche (Android-)Browser – Teil 6
Fennec und Mull: Sichere und datenschutzfreundliche (Android-)Browser – Teil 5
Mullvad-Browser: Sichere und datenschutzfreundliche Browser – Teil 4
LibreWolf und Tor-Browser: Sichere und datenschutzfreundliche Browser – Teil 3
Brave und Firefox: Sichere und datenschutzfreundliche Browser – Teil 2
Sichere und datenschutzfreundliche Browser: Meine Empfehlungen – Teil 1
Android-Apps auf dem Seziertisch: Eine vertiefte Betrachtung
Digitale (Sicherheits-)Strategie: 5 Grundprinzipien – Mein digitaler Schutzschild Teil 3
Zero Trust: Vertraue niemandem – Mein digitaler Schutzschild Teil 2
Wächter der eigenen Daten – Mein digitaler Schutzschild Teil 1
Pi-hole: Einrichtung und Konfiguration mit unbound – AdBlocker Teil2
Pi-hole: Einrichtung und Konfiguration mit Fritz!Box – AdBlocker Teil1
31 Tipps für mehr Sicherheit und Datenschutz im Internet
addy.io: Anonyme E-Mail-Weiterleitungen zum Schutz der Privatsphäre/Identität
AdAway: Werbe- und trackingfrei im Android-Universum
Datenhygiene: Das digitale Haarewaschen und Zähneputzen
Datenschutz und Sicherheit: Android vs. iOS – Teil2
Spiderfoot: OSINT-Tool (Open Source Intelligence) zur Analyse und Aufklärung
Android & iOS: Sicheres Mobile-Banking am Smartphone
Trügerische Sicherheit: Virenscanner-Apps sind schlichtweg überflüssig
Für Anfänger/Bequeme: Werbung und Tracker unter iOS/Android systemweit verbannen
AdGuard Pro: Tracking und Werbung unter iOS unterbinden
Datenschutzfreundliche und sichere WhatsApp-Alternativen
Android: Security-Checkliste für sichere App-Entwicklung
Ungewöhnliche IT-Sicherheits- und Datenschutztipps – Teil2
Ungewöhnliche IT-Sicherheits- und Datenschutztipps – Teil1
KeePassDX: Magikeyboard und AutoFill im Android-Alltag nutzen – Passwörter Teil2
KeePassXC: Auto-Type und Browser-Add-on im Alltag nutzen – Passwörter Teil1
GrapheneOS: Das Android für Sicherheits- und Datenschutzfreaks
Jitsi Meet: Server-Einstellungen für einen datenschutzfreundlichen Betrieb

Kommentar zur Corona-Pandemie: Die trotzigen Wohlstandskinder
GnuPG: E-Mail-Verschlüsselung unter Android – Nitrokey Teil4
Kommentar: Microsoft, Google, Apple und Co. aus Bildungseinrichtungen verbannen
OpenWrt-Upgrade einspielen – OpenWrt Teil7
Firewall | Kontrolle ausgehender Datenverkehr – OpenWrt Teil6
Stubby: Verschlüsselte DNS-Anfragen – OpenWrt Teil5
Keine Werbung und Tracker mit Adblock-Addon – OpenWrt Teil4
Android-Systemeinstellungen & Google-Fallstricke – Take back control! Teil8
GnuPG-Public-Key-Authentifizierung – Nitrokey Teil3
GnuPG-Schlüsselerstellung und Smartcard-Transfer – Nitrokey Teil2
Zwei Schlüssel für alle Fälle – Nitrokey Teil1
LineageOS – Take back control! Teil2
Pi-hole, Unbound & Hyperlocal: Keine Werbung – Größtmögliche Unabhängigkeit
Android ohne Google: Take back control! Teil1
Android: 5 Tipps für mehr Online-Privatsphäre und -Sicherheit
Blokada: Tracking und Werbung unter Android unterbinden
Umgang mit Daten im Privatleben – Datensouveränität Teil3
Firefox: uMatrix – Firefox-Kompendium Teil9
Gesundheits-App: Anforderungen an Sicherheit und Datenschutz
Online-Banking: Aber sicher – Das chipTAN-Verfahren
Firefox: NoScript – Firefox-Kompendium Teil5
Firefox: First Party Isolation – Firefox-Kompendium Teil4
Firefox: Decentraleyes – Firefox-Kompendium Teil3
Firefox: uBlock Origin – Firefox-Kompendium Teil2
Digitale Selbstverteidigung: Was ist das eigentlich?
Firefox: Ein Browser für Datenschutzbewusste – Firefox-Kompendium Teil1
Konfigurationsempfehlungen – Android unter Kontrolle Teil5
Phishing: Das Abfischen von Zugangsdaten vermeiden
GnuPG: Das Dilemma mit den Schlüsselservern
ASN-Skript: Datensammler haben ausgeschnüffelt – IPFire Teil3
5 praxisnahe Tipps für mehr IT-Sicherheit: Echt jetzt!
Aktuelle IT-Sicherheitsmeldungen: Wo bekommt man die?
DNS-Adblocker Skript für IPFire – IPFire Teil2
Alternativen zu Anti-Viren-Software – Snakeoil Teil3
Antiviren-Scanner: Nur ein Sicherheitsgefühl? – Snakeoil Teil2
Hardware und Netzwerkaufbau – IPFire Teil1
Antiviren-Scanner: Mehr Risiko als Schutz? – Snakeoil Teil1
Sicheres Passwort wählen: Der Zufall entscheidet
Pi-hole: Schwarzes Loch für Werbung – Raspberry Pi Teil1

Kommentar: Adblocker sind digitale Selbstverteidigung
Schwachstellen in Plugins und Themes – WordPress Sicherheit Teil3
Anonymität: Die haltlosen Werbeversprechen der VPN-Anbieter
Firejail – Linux härten Teil4
uBlock Origin: Schutz gegen Tracker und Werbung
AppArmor – Linux härten Teil3
Linux Systemhärtung Basis – Linux härten Teil2
Sicheres Desktop System – Linux härten Teil1
NetGuard: Android Firewall ohne Root-Rechte
Google und Facebook IP-Adressen blockieren
WordPress: Angriffe auf die XMLRPC-Schnittstelle (xmlrpc.php) unterbinden
Parasitenabwehr von Bots – WordPress absichern Teil7
IMSI-Catcher Erkennung für Android – AIMSICD
Unsichere SSL-Verschlüsselung im Browser abschalten
Verschlüsselte E-Mails mit GnuPG als Supergrundrecht
Spam-Bot Protection – WordPress absichern Teil6
Serverseitiger Schutz – WordPress absichern Teil5
.htaccess Schutz – WordPress absichern Teil4
Security Plugins – WordPress absichern Teil3
Antivirus-Apps für Android – Sinnvoll oder nutzlos?
Schutzmaßnahmen – WordPress absichern Teil2
Basisschutz – WordPress absichern Teil1
Penetrationstest – Sicherheit von Webanwendungen Teil4
Angriffstechniken – Sicherheit von Webanwendungen Teil3
Klassifizierungsmodell – Sicherheit von Webanwendungen Teil2
Risiko Webanwendung – Sicherheit von Webanwendungen Teil1
Internet-Zensur umgehen – Internet-Zensur Teil3
Root Zertifikat importieren unter Android
AFWall+ Die Alternative zu DroidWall
DroidWall Android Firewall – Datenschutz für Android Teil4
SSL Zertifikate und ihre Unterschiede
WLAN absichern – Die Illusion vom sicheren WLAN
iPhone Firewall iP – Eine Jailbreak App gegen ungewollte Verbindungen
Windows sicher betreiben • Secunia PSI hilft!
OSSEC • Schutz von Linux Servern
Surveillance
Kommerzielle Standortdaten: Wenn Werbetracking zur Ermittlungsquelle wird
Wie Sicherheitspolitik Unsicherheit erzeugt – und Überwachung plausibel macht
GrapheneOS: Android kindersicher einrichten – ohne Google Family Link
Google Family Link: Kindersicherung – getarnt als Google-Überwachungszentrale
Android-Spyware in 10 Schritten erkennen und entfernen
Kommentar: Palantir-Desaster in Baden-Württemberg – wenn Machtpolitik wichtiger ist als Grundrechte
Kommentar: Microsoft 365 Education – Auch in Deutschland will Microsoft nicht verantwortlich sein
Die vergessene Vorratsdatenspeicherung – Hintergrundbeitrag
Bahn vor Gericht: Warum der DB Navigator ein Fall für die Justiz ist
Server in der EU und eigene Schlüssel: Schützt das vor US-Zugriffen?
#UnplugTrump: Free Yourself Digitally from Trump and Big Tech
Datenschutz als Ware: Wie Einkaufs-Apps unser Verhalten und unsere Gesellschaft verändern
#UnplugTrump: Was dem Internet jetzt droht und was die Chance ist
Digitale Abhängigkeit: Ein Aufruf zum Widerstand gegen die Tech-Monopole
Massenüberwachung als Dienstleistung: Der Handel mit Standortdaten
Tagesschaukommentar zur Chatkontrolle: Empörte Ahnungslosigkeit
Datenschutz: utiq-Tracking in drei Schritten deaktivieren/verhindern
Deutsche Bahn und das Ende des anonymen Spartickets? Diese Optionen bleiben
Social Media: Warum es höchste Zeit ist, sich von datengetriebenen Geschäftsmodellen zu verabschieden
Nichts zu verbergen? Ein moderner Mythos und 12 Argumente dagegen
Pi-hole: Einrichtung und Konfiguration mit unbound – AdBlocker Teil2
Die komplexe Welt der Metadaten: Ein Blick auf Datenschutz und Privatsphäre
Pi-hole: Einrichtung und Konfiguration mit Fritz!Box – AdBlocker Teil1
Meinung: Es gibt kein Grundrecht auf Analyse – TTDSG Teil5
Datenschutz: TrustPID in drei Schritten deaktivieren
Kommentar: Datenschutz im Tourismus – Sind wir nun wirklich gläsern?
Raspberry Pi: Menschen mit Snowflake helfen, Internet-Zensur zu umgehen
HowTo: Internet-Zensur umgehen und anonym bleiben
Facebooks Daten-Blowouts: Eine Verständnisbrücke Teil1
Illegales Tracking auf Nachrichtenseiten: Hat sich etwas verbessert?
Das Fediverse: Social Media losgelöst von den Fesseln kommerzieller Interessen
Das in der Corona-Pandemie viel zitierte Beispiel Südkorea – eine Datenschutz-Analyse
Tracking-Wettrüsten: Das CNAME-Cloaking
Datenschutzfreundliche und sichere WhatsApp-Alternativen
Adieu Gmail, GMX, Outlook und Co. – E-Mails unter Kontrolle Teil1
Wie Tracking in Apps die Sicherheit und den Datenschutz unnötig gefährdet
Kommentar zur H&M-Mitarbeiterbespitzelung
Google Play Services: Die Überwachungswanze von Google
Cookie-Matching: Retargeting bei Online-Shops
Matomo: Einwilligungsfreies Tracking mit der Logfile-Analyse
Topographie der Daten: Eine Blackbox für den Nutzer
Digitaler Hustensaft – Ein Kommentar zum Scheitern der E-Privacy-Verordnung
Kommentar: Microsoft, Google, Apple und Co. aus Bildungseinrichtungen verbannen
searx-Instanz: Einstellungen, Hintergründe und Infos zu www.kuketz-suche.de
Kommentar: Der gläserne Passagier – Die Zukunft des Reisens
Kommentar: Informatiker, übernehmt endlich Verantwortung!
Umgang mit Daten im Privatleben – Datensouveränität Teil3
Messenger: XMPP ist nicht der Heilsbringer – aber eine Lösung
Tschüss Datenkrake: Ein Leben ohne Google
Shodan: Suchmaschine für das »Internet of Shit«
Kommentar: Das Bullshit-Web
Kommentar: Totalverbot von Smartphones an Schulen! Jetzt!
Umgang mit Daten im Arbeitsalltag – Datensouveränität Teil2
Meine Daten gehören mir – Datensouveränität Teil1
Firefox-Kompendium: Warum ein JavaScript-Blocker notwendig ist
Das kranke WWW: Stop using Google Web-Services
Kommentar: Facebook und die fehlende Verantwortung von Politik und Co.
Datenhändler: Wir sind gläsern – Datensammler Teil1
Kommentar: WhatsApp ist eine Blackbox
Anonymität: Die haltlosen Werbeversprechen der VPN-Anbieter
Kommentar: Eine unbequeme Datenschutz-Wahrheit
Pokémon Go: Welcher Sammeltrieb wird hier eigentlich befriedigt?
Tipps gegen die Vorratsdatenspeicherung
Kommentar: Safe-Harbor-Entscheidung des EuGH – Ein Sieg für das Internet?
Kommentar: Schluss mit neuen Überwachungsmaßnahmen
NSA abhörsichere SSL-Verschlüsselung für Apache und nginx
TDDDG
Quizlet: Tracking, Werbung und gravierende Datenschutzprobleme – Schul-Apps Teil 5
Microsoft Teams: Unzulässige Datenübertragungen und mangelnde Transparenz – Schul-Apps Teil 4
ANTON: Datenschutzfreundlich und verantwortungsbewusst – Schul-Apps Teil 3
Moodle: Unterschätzte Risiken durch externe Verbindungen wie YouTube – Schul-Apps Teil 2
Untis Mobile: Datenschutzbedenken beim schulischen Einsatz – Schul-Apps Teil 1
Google Firebase: Verlockend für Entwickler – Datengrab für Nutzer
Klimaschutz mit Datenschutz? Der große Elektroauto-Ladeapp-Test
5 Jahre DSGVO: Mangelhafte Durchsetzung auch in Deutschland
Meinung: Es gibt kein Grundrecht auf Analyse – TTDSG Teil5
Google Analytics beim Bayerischen Rundfunk und die lascheste Datenschutzbehörde Europas – das TTDSG Teil4
Das Lobbyinstitut vom Datenschutz-Experten Rolf Schwartmann – das TTDSG Teil3
Wer erlaubt Analysetracking in Deutschland und Europa – das TTDSG Teil2
Wissen ist Macht: Das große Wissensdossier zu §25 TTDSG – das TTDSG Teil1
Testbericht
Streamen & Hören per Drittanbieter-Apps – Spotify-Alternativen Teil 5
Empfehlenswerte VPN-Alternativen zu Mullvad und Proton
Graswurzel-Musik-Plattformen – Spotify-Alternativen Teil 4
Hybridportale für Musik (Kauf und Streaming) – Spotify-Alternativen Teil 3
Kaufportale für Musik – Spotify-Alternativen Teil 2
Musik-Streaming-Plattformen – Spotify-Alternativen Teil 1
Collabora oder OnlyOffice? – Nextcloud Teil 9
Das Freechoice-Abo im Test: Ziemlich nutzlos
Virtuelle Nummern, Profi-Tools und Reise-SIM – Wegwerfnummern Teil 4
Das Portierungskarussell – Wegwerfnummern Teil 3
Die Prepaid-Klassiker – Wegwerfnummern Teil 2
Einleitung und Tipps – Wegwerfnummern Teil 1
Online-Terminvergabe ohne Doctolib: Diese Anbieter sind besser
Besser als Google? Bezahlsuchmaschinen im Test
Tor
Raspberry Pi: Menschen mit Snowflake helfen, Internet-Zensur zu umgehen
HowTo: Internet-Zensur umgehen und anonym bleiben
Kommentar: Der Mythos vom anonymen VPN-Zugang
Orfox – Neuer Tor Browser für Android
Konfiguration des Tor-Browser-Bundles – Not my data! Teil3
Das 3-Browser-Konzept – Not my data! Teil2
Wir sind nur noch Datenlieferanten – Not my data! Teil1
Warnung vor dem Onion Pi Tor Proxy
Internet-Zensur umgehen – Internet-Zensur Teil3
Tracking
#UnplugBigTech: Mehr Kontrolle über Android und iOS – Teil 9
#UnplugBigTech: Von A nach B – ohne dass jemand mitfährt – Teil 8
Android: Wohin funkt mein Smartphone?
Kommerzielle Standortdaten: Wenn Werbetracking zur Ermittlungsquelle wird
#UnplugBigTech: E-Mail ohne Werbe-Ökosystem – Teil 4
#UnplugBigTech: Werbe- und Tracking-Blocker – Teil 2
Das Freechoice-Abo im Test: Ziemlich nutzlos
E-Mail-Alias-Dienst selbst gebaut – Mail-Aliasse Teil 2
Anbieter von E-Mail-Aliassen im Test – Mail-Aliasse Teil 1
Virtuelle Nummern, Profi-Tools und Reise-SIM – Wegwerfnummern Teil 4
Das Portierungskarussell – Wegwerfnummern Teil 3
Die Prepaid-Klassiker – Wegwerfnummern Teil 2
Einleitung und Tipps – Wegwerfnummern Teil 1
Bahn vor Gericht: Warum der DB Navigator ein Fall für die Justiz ist
Online-Terminvergabe ohne Doctolib: Diese Anbieter sind besser
Digitale Abhängigkeit: Ein Aufruf zum Widerstand gegen die Tech-Monopole
Android TV: NVIDIA Shield datenschutzfreundlich nutzen
Tagesschau-App: Was Google über deine Lesegewohnheiten erfahren kann
Der große Online-Banking- und TAN-App-Test
IP-Haushaltstracking bei Google und Drittanbietern: Was es ist und wie man sich schützt
Datenschutz: utiq-Tracking in drei Schritten deaktivieren/verhindern
In den Datenstrom eintauchen: Ein Werkzeugkasten für Analysten von Android-Apps
Deutsche Bahn und das Ende des anonymen Spartickets? Diese Optionen bleiben
PayPal ohne Konto nutzen: Was geht und was nicht geht
Google Firebase: Verlockend für Entwickler – Datengrab für Nutzer
NFC: Datenschutzfreundlich Bezahlen mit dem Android-Phone
Pi-hole: Einrichtung und Konfiguration mit unbound – AdBlocker Teil2
Pi-hole: Einrichtung und Konfiguration mit Fritz!Box – AdBlocker Teil1
Klimaschutz mit Datenschutz? Der große Elektroauto-Ladeapp-Test
Datenschutzfreundliche Nutzung von Amazon Fire TV
addy.io: Anonyme E-Mail-Weiterleitungen zum Schutz der Privatsphäre/Identität
5 Jahre DSGVO: Mangelhafte Durchsetzung auch in Deutschland
Booking.com: Datenschutzrechtliche Bruchlandung mit Ansage – App-Check Teil4
Meinung: Es gibt kein Grundrecht auf Analyse – TTDSG Teil5
Google Analytics beim Bayerischen Rundfunk und die lascheste Datenschutzbehörde Europas – das TTDSG Teil4
Datenschutz: TrustPID in drei Schritten deaktivieren
AdAway: Werbe- und trackingfrei im Android-Universum
Wissen ist Macht: Das große Wissensdossier zu §25 TTDSG – das TTDSG Teil1
Contentpass: Die trackingfreie Flatrate im ausführlichen Check
eBay Kleinanzeigen: Datenschutz: Was letzte Preis? – App-Check Teil3
Deutsche Bahn: Wir reichen Klage ein – Klageschrift öffentlich
Spannungsfeld: Datenschutz und Online-News
DB Navigator: Wir klagen gegen die Deutsche Bahn
Bezahlabos bei Wetterseiten: Man hat sich größtenteils durchaus bemüht
Post & DHL: Datenschutz unbekannt verzogen – App-Check Teil2
Datenschutz und Sicherheit: Android vs. iOS – Teil1
Rheinische Post erzwingt Einwilligungen mit Fantasie-Abo
DB Navigator: Offener Brief an die Deutsche Bahn
Der TC-String des Interactive Advertising Bureau (IAB) – Teil2
Android-Apps auf dem Seziertisch: Was ist drin?
DB Navigator: Datenschutz fällt heute aus – App-Check Teil1
Online-Werbung: Real Time Bidding und IAB-Standards – Teil1
Rechtswidrige Einwilligungs-Abfragen erkennen und dagegen vorgehen
Gutes Leben mit dem Netzwerkeffekt
Facebooks Daten-Blowouts: Eine Verständnisbrücke Teil1
mailbox.org: Verlässlich und vertrauenswürdig – E-Mails unter Kontrolle Teil2
Tracking durch Identitätsprovider
Für Anfänger/Bequeme: Werbung und Tracker unter iOS/Android systemweit verbannen
UniNow App: Rechtsprobleme beim Corona-Tracing
AdGuard Pro: Tracking und Werbung unter iOS unterbinden
Illegales Tracking auf Nachrichtenseiten: Hat sich etwas verbessert?
UnplugBigTech
Kommentar: Das Internet verkommt zur Müllhalde – und fast alle machen mit
#UnplugBigTech: Raus aus der Windows-Abhängigkeit – Teil 10
#UnplugBigTech: Mehr Kontrolle über Android und iOS – Teil 9
#UnplugBigTech: Von A nach B – ohne dass jemand mitfährt – Teil 8
#UnplugBigTech: Das Fediverse als Alternative zu X, Instagram und Facebook – Teil 7
#UnplugBigTech: WhatsApp verlassen, Signal einrichten – Teil 6
#UnplugBigTech: Eigene Nextcloud statt Google Drive & Co. – Teil 5
#UnplugBigTech: E-Mail ohne Werbe-Ökosystem – Teil 4
#UnplugBigTech: Schluss mit Chrome & Edge – Teil 3
Google Family Link: Kindersicherung – getarnt als Google-Überwachungszentrale
#UnplugBigTech: Werbe- und Tracking-Blocker – Teil 2
#UnplugBigTech: Dein Fahrplan für ein freieres digitales Leben – Teil 1
Vulnerability
Kommentar: Signal, Social Engineering und die Grenzen sicherer Technik
IT-Sicherheit ist nie fertig – Ein persönlicher Weg über viele Jahre
Gematik erklärt die ePA-Sicherheitslücke für erledigt – aber das eigentliche Problem ist systemisch
Datenschutz und Sicherheit: Android vs. iOS – Teil2
OpenWrt-Upgrade einspielen – OpenWrt Teil7
Wie Banken Online-Banking durch Apps unsicher machen
Elektronische Gesundheitsakte: Das gefährliche Spiel mit den Gesundheitsdaten
Kommentar: Veröffentlichung von persönlichen Politikerdaten
Shodan: Suchmaschine für das »Internet of Shit«
Firefox-Kompendium: Warum ein JavaScript-Blocker notwendig ist
Wie Banken die Sicherheit und Privatsphäre ihrer Kunden aufs Spiel setzen
Aktuelle IT-Sicherheitsmeldungen: Wo bekommt man die?
Die Update-Problematik bei Android – Android unter Kontrolle Teil2
Alternativen zu Anti-Viren-Software – Snakeoil Teil3
Antiviren-Scanner: Nur ein Sicherheitsgefühl? – Snakeoil Teil2
Antiviren-Scanner: Mehr Risiko als Schutz? – Snakeoil Teil1
Kommentar: WhatsApp ist eine Blackbox
Kommentar: Adblocker sind digitale Selbstverteidigung
Schwachstellen in Plugins und Themes – WordPress Sicherheit Teil3
Firejail – Linux härten Teil4
AppArmor – Linux härten Teil3
Linux Systemhärtung Basis – Linux härten Teil2
Sicheres Desktop System – Linux härten Teil1
Android: CM Security Update Schwachstelle
CopperheadOS: Sicheres Open-Source Android!?
skipfish: Identifizierung von Schwachstellen bei Webanwendungen
iPhone Backdoor oder Push Service?
WhatsApp unsicher – Authentifizierungs-Lücke
WhatsApp Nachrichten verschlüsselt? Der Test
WhatsApp • Und was schreibst du so… !?
Wearable
Pebble Time 2 im Alltag: Open Source, Gravel und eine Smartwatch ohne Cloud-Zwang
Oura Ring 5 im Datenschutz-Check: App, Cloud und Gesundheitsdaten
Garmin Venu 4 ohne Garmin Connect: Wie weit kommt man mit Gadgetbridge?
Gadgetbridge: Huawei Watch Fit 3 datenschutzfreundlich nutzen – Teil 3
Gadgetbridge: Amazfit Balance datenschutzfreundlich nutzen – Teil 2
Gadgetbridge: Smartwatches/Fitness-Tracker datenschutzfreundlich nutzen – Teil 1
WordPress
Schwachstellen in Plugins und Themes – WordPress Sicherheit Teil3
WordPress: Datenschutz im Content-Marketing
Eierlegende Wollmilchsau – WordPress Sicherheit Teil2
Der richtige Hoster – WordPress Sicherheit Teil1
WordPress: Angriffe auf die XMLRPC-Schnittstelle (xmlrpc.php) unterbinden
Parasitenabwehr von Bots – WordPress absichern Teil7
Hacking WordPress – Ein Blick hinter die Kulissen
Spam-Bot Protection – WordPress absichern Teil6
Serverseitiger Schutz – WordPress absichern Teil5
.htaccess Schutz – WordPress absichern Teil4
Security Plugins – WordPress absichern Teil3
Schutzmaßnahmen – WordPress absichern Teil2